Schnelle Imbissbuden
- Datenschutzsichere KI durchläuft drei Prüfungen: Daten, Einwilligung und Rechte.
- Ein einziger eingefügter Kontaktexport kann eine Löschanfrage unbemerkt unterbrechen.
- Die Einwilligung zur E-Mail-Kommunikation umfasst nicht automatisch die KI-Analyse von Kontakten.
- Prüfen Sie die Berechtigungen erst, wenn die KI aktiv wird, nicht beim Erstellen der Listen.
- Eingabeaufforderungen, Ausgaben und Tool-Protokolle fallen alle in den Anforderungsbereich.
- Die meisten KI-Aufgaben benötigen aggregierte Daten, keine vollständigen Kontaktdatensätze.
Inhaltsverzeichnis
Ist Ihre KI-Nutzung datenschutzfreundlich oder nur schnell? Ein Kampagnenmanager exportiert 4,000 Kontakte, fügt sie in ein KI-Tool ein, um segmentspezifische Texte zu erstellen, und versendet die E-Mails bis zum Mittagessen. Drei Wochen später stellt einer dieser Kontakte einen Löschantrag, und niemand kann sagen, ob das KI-Tool noch seinen Namen, seine Position und seine Interaktionshistorie speichert.
Ihr Team führt bereits Einwilligungsprüfungen, Sperrlisten und Workflows für Betroffenenanfragen innerhalb Ihrer Marketing-Automatisierungsplattform durch. KI-Tools arbeiten jedoch außerhalb dieser Kontrollmechanismen. Sie erfassen Daten über eine Eingabeaufforderung, einen Upload oder einen Konnektor, und Ihre bestehenden Prozesse erhalten keinen Einblick in diese Daten.
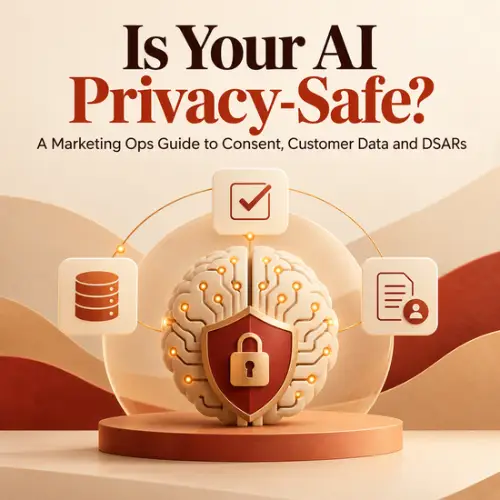
Datenschutzsichere KI bedeutet nicht, KI zu verbieten. Vielmehr bedeutet sie, dass jede KI-Anwendung drei Prüfungen besteht: Die eingehenden Daten sind begrenzt, die Nutzung erfolgt im Rahmen der Einwilligung, und die Rechte der betroffenen Person bleiben auch für alle von der KI verarbeiteten Daten gewahrt. Dieser Leitfaden erläutert jede dieser Prüfungen und die notwendigen Maßnahmen, die Ihr Team vor der Inbetriebnahme des nächsten Tools ergreifen sollte.
Dieser Beitrag dient ausschließlich Bildungszwecken und stellt keine Rechtsberatung dar.
Was ist datenschutzfreundliche KI im Marketing-Operations-Bereich?
Datenschutzsichere KI liegt vor, wenn die eingegebenen personenbezogenen Daten auf das für die jeweilige Aufgabe Notwendige beschränkt sind, die Nutzung im Rahmen der bestehenden Einwilligung erfolgt und die Rechte der betroffenen Person weiterhin auf alle von der KI verarbeiteten Daten anwendbar sind. Ist eine dieser Bedingungen nicht erfüllt, ist die Nutzung nicht datenschutzsicher, unabhängig davon, wie nützlich die Ergebnisse sind.
Die meisten Gespräche über KI und Datenschutz im Marketing beginnen mit der Regulierung, doch die eigentlichen Lücken entstehen in den eigenen Arbeitsabläufen.
Die drei Prüfungen, die jede datenschutzkonforme KI-Anwendung bestehen muss
Eingabedaten: Welche personenbezogenen Daten werden für diese Aufgabe tatsächlich benötigt und welche können maskiert, aggregiert oder weggelassen werden?
Einwilligung: Fällt der Zweck dieser KI-Nutzung unter die vom Kontakt erteilte Einwilligung?
Rechte: Falls dieser Kontakt morgen Zugriff oder Löschung verlangt, kann Ihr Team dann alle vom KI empfangenen oder produzierten Daten finden und entsprechend handeln?
Stellen Sie diese drei Fragen, bevor Sie ein neues KI-Tool, eine neue Eingabeaufforderung oder einen neuen Agenten regulär einsetzen. Eine Anwendung, die alle drei Fragen besteht, ist datenschutzkonform genug für den Einsatz im großen Maßstab; eine, die scheitert, muss zunächst korrigiert werden.
Warum KI die Anforderungen an den Datenschutz erhöht
Die Geschwindigkeit ist entscheidend. Eine Person, die ein Einwilligungsfeld falsch interpretiert, betrifft nur wenige Datensätze, während ein KI-System, das Segmente neu anordnet oder Inhalte anhand eines geschützten Felds personalisiert, Tausende von Datensätzen pro Stunde bearbeiten kann. Die KI-Bereitschaft Ihrer Instanz unterstreicht dies: Die Datenbereitstellung muss neben einer Genauigkeitsprüfung auch eine Prüfung auf Einwilligung und Datenminimierung umfassen.
Ein Tool kann vollkommen sicher sein und trotzdem auf eine Weise verwendet werden, der der Kontakt nie zugestimmt hat. Deshalb gewinnt der Unterschied zwischen Datenschutz und Datensicherheit an Bedeutung, sobald KI in den Arbeitsablauf integriert ist.
Wo dies in Ihr Governance-Framework passt
Datenschutzsichere KI ist ein Baustein eines umfassenderen Programms, kein Ersatz dafür. Wer die Entscheidungen der KI trifft, wie Prüfstufen funktionieren und wo Standards durchgesetzt werden, gehört alles in Ihr KI-Datengovernance-Framework . Dieser Leitfaden konzentriert sich auf die personenbezogenen Daten, die in die KI einfließen, die zugrunde liegenden Berechtigungen und die damit verbundenen Rechte.
Welche Kundendaten sollten niemals in ein KI-Tool gelangen?
Alle Felder, die Personen identifizieren, sensible Merkmale offenbaren oder eine Einwilligungsbeschränkung enthalten, sollten für allgemeine KI-Tools standardmäßig gesperrt sein. Kundendaten in KI-Tools sollten auf das absolute Minimum beschränkt sein, das für eine Aufgabe erforderlich ist. Die meisten Aufgaben im Bereich Texterstellung, Zusammenfassung und Analyse benötigen deutlich weniger als einen vollständigen Kontaktdatensatz. Die datenschutzfreundliche Standardeinstellung ist einfach: Wenn die Aufgabe ohne Identitätsdaten funktioniert, lassen Sie diese weg.
Daten klassifizieren, bevor jemand eine Aufgabenstellung schreibt
Sortieren Sie Ihre Kontaktfelder in drei Gruppen, damit die datenschutzkonforme Auswahl zur einfachsten wird.
Grün: Aggregierte oder anonymisierte Daten wie Kampagnenleistungszahlen, Segmentgrößen und Inhaltsthemen. Für die meisten KI-Aufgaben geeignet.
Amber: Geschäftliche Kontaktdaten wie Berufsbezeichnung, Branche und Unternehmensgröße. Nur mit einem zugelassenen Tool und für einen dokumentierten Zweck verwenden.
Rot: E-Mail-Adressen, mit Verhalten verknüpfte Namen, Freitextantworten in Formularen und alle Felder, die aufgrund von Einwilligungsbeschränkungen oder sensiblen Kategorien gekennzeichnet sind. Diese Daten dürfen nicht in KI-Tools verwendet werden, es sei denn, eine dokumentierte Prüfung genehmigt ihre Verwendung.
Das diesem Modell zugrunde liegende Prinzip entspricht dem der Datenminimierung im Marketing : Es gilt, nur die für einen bestimmten Zweck erforderlichen Daten zu erfassen und offenzulegen. Künstliche Intelligenz macht diese Disziplin umso dringlicher, da ein Eingabefeld beliebige Daten akzeptiert.
Maskieren, aggregieren oder pseudonymisieren Sie, was die Aufgabe nicht erfordert
Die meisten KI-Aufgaben im Marketing-Operations-Bereich funktionieren auch ohne Identitäten einwandfrei, wodurch die Entwicklung einer datenschutzkonformen Version vereinfacht wird. Ein Betreffzeilentest benötigt Segmentbeschreibungen, keine Kontaktlisten, und eine Kampagnenleistungsübersicht benötigt Gesamtsummen, nicht die Interaktionshistorie auf Zeilenebene.
Wenn für eine Aufgabe tatsächlich Daten auf Datensatzebene benötigt werden, ersetzen Sie direkte Identifikatoren durch interne IDs und speichern Sie die Nachschlagetabelle innerhalb Ihrer Marketing-Automatisierungsplattform. Techniken wie Pseudonymisierung und differentielle Privatsphäre werden im Abschnitt zur Minimierung von Datenschutzrisiken im Zusammenhang mit KI ausführlicher behandelt.
Wissen Sie, wo das Tool Ihre gesendeten Daten speichert?
Bevor ein Tool genehmigt wird, beantworten Sie bitte drei Fragen schriftlich: Speichert es Eingabeaufforderungen und Uploads, wie lange und darf der Anbieter diese zum Trainieren von Modellen verwenden? Die Einstellungen variieren je nach Tarif. Prüfen Sie daher die Nutzungsbedingungen der von Ihrem Team verwendeten Edition und nicht die Angaben auf der Produktseite. Ein Tool ist nur dann datenschutzkonform, wenn Ihr Team diese Fragen vor dem ersten Upload beantwortet hat.
Das NIST-Rahmenwerk für KI-Risikomanagement ist hier eine nützliche, freiwillige Referenz. Sein Profil für generative KI beschreibt die spezifischen Risiken generativer Tools, einschließlich des Datenschutzes, und schlägt Maßnahmen zu deren Management vor. Dies ist der Kern des Datenschutzes für KI-gestützte Marketingprozesse: zu wissen, wohin Daten gelangen, bevor sie dorthin gelangen.
Sobald diese Regeln festgelegt sind, sollten Sie sie in eine kurze Richtlinie zur KI-Nutzung für Ihr Marketingteam aufnehmen , damit datenschutzkonforme Vorgehensweisen auch dann eingehalten werden, wenn niemand vom operativen Bereich anwesend ist.
Wie kann man KI innerhalb der Einwilligungsgrenzen halten?
Halten Sie KI im Rahmen der Einwilligung, indem Sie jede KI-Nutzung als genehmigungspflichtigen Zweck behandeln und diese Genehmigung zum Zeitpunkt der KI-Aktion prüfen. Das KI-Einwilligungsmanagement ist kein separates System. Es ist Ihr bestehendes Einwilligungsmodell, angewendet auf eine neue Art der Datenverarbeitung. Ein datenschutzfreundlicher Workflow behandelt die Einwilligung als fortlaufende Eingabe und nicht als einmaligen Filter.
Zustimmung ist eine Erlaubnis für einen bestimmten Zweck, kein generelles Ja.
Ein Kontakt, der sich für Ihren Newsletter angemeldet hat, hat dem Erhalt von E-Mails zugestimmt. Diese Anmeldung beinhaltet nicht automatisch die Analyse seiner Interaktionshistorie durch ein KI-Modell zur Vorhersage von Kaufabsichten. Ob dies der Fall ist, hängt von Ihrer Rechtsgrundlage, Ihrer Datenschutzerklärung und den für diesen Kontakt geltenden Vorschriften ab.
Ordnen Sie jeden KI-Anwendungsfall den bereits erfassten Einwilligungszwecken zu. Falls ein Anwendungsfall keinem bestehenden Zweck entspricht, ist er erst nach einer Überprüfung datenschutzkonform. Dieser Leitfaden zum Einwilligungsmanagement in der Marketingautomatisierung beschreibt, wie Sie diese Zwecke in Ihrer Plattform strukturieren.
Berechtigungen sollten erst beim Ausführen der KI geprüft werden, nicht beim Erstellen der Liste.
Änderungen der Einwilligung. Ein am Montag erstelltes Segment kann einen Kontakt enthalten, der sich am Dienstag abgemeldet hat. Ein KI-Workflow, der am Mittwoch aktiv wird, erkennt dies nur, wenn er die Einwilligung prüft. Datenschutzkonform ist eine Einwilligungsprüfung zum Zeitpunkt der Aktion, analog zur Prüfung Ihrer Versandlogik vor dem E-Mail-Versand.
Dies ist besonders relevant für KI-Agenten, die Datensätze bearbeiten oder Nachrichten senden können. Die Steuerung von KI-Agenten, die auf Eloqua-Kundendaten zugreifen, umfasst das Prinzip der minimalen Berechtigungen und Genehmigungsmechanismen. Ein ausführlicher Leitfaden zur Überprüfung der Einwilligung durch KI-Agenten vor dem Zugriff auf Eloqua-Kontakte beschreibt die Berechtigungsprüfung genauer.
Protokollieren Sie, was die KI getan hat und in wessen Auftrag.
Wenn eine Aufsichtsbehörde oder ein Kunde fragt, warum ein KI-Workflow jemanden kontaktiert oder dessen Datensatz geändert hat, benötigt Ihr Team eine Antwort mit Zeitstempel. Protokollieren Sie den KI-Anwendungsfall, die abgerufenen Daten, die zugrunde liegende Berechtigung und die Person, die die Genehmigung erteilt hat. Die Protokollierung macht aus einer datenschutzfreundlichen Absicht etwas, das Sie beweisen können.
Teams, die 4Comply nutzen, verfügen bereits über die Grundlage für diese Dokumentation. 4Comply erfasst, wann und wie die Einwilligung eingeholt wurde, prüft in Echtzeit, ob für eine bestimmte Kommunikation eine Berechtigung vorliegt, und führt einen unveränderlichen Prüfpfad der Datenschutzaktivitäten. Native Integrationen für Oracle Eloqua und Adobe Marketo Engage sind ebenfalls verfügbar. Dank der sicheren REST-API können die von Ihrem Team entwickelten KI-Workflows so gestaltet werden, dass sie dieselbe Berechtigungsfrage stellen, die Ihre Kampagnen bereits verwenden.
Wie verändern KI-Tools DSAR-Anfragen?
KI-Tools schaffen neue Speicherorte für personenbezogene Daten, und jeder dieser Orte ist relevant, wenn eine betroffene Person Auskunft oder Löschung beantragt. KI-gestützte Anfragen und DSAR-Anfragen kollidieren, wenn sich die Daten eines Kontakts in Eingabeaufforderungen, hochgeladenen Dateien, generierten Ausgaben oder Tool-Protokollen befinden, die im normalen Anfrageprozess nicht berücksichtigt werden. Eine datenschutzkonforme Konfiguration schließt diese Lücke, bevor die erste Anfrage eingeht.
Kartiere jeden Ort, an dem KI personenbezogene Daten berührt
Eine datenschutzkonforme Datenlandkarte beinhaltet KI. Für jedes zugelassene Tool sollte festgehalten werden, welche personenbezogenen Daten es empfangen kann, wo es Eingabeaufforderungen und Ergebnisse speichert, wie lange es diese aufbewahrt und wer in Ihrem Team sie abrufen oder löschen kann.
Fügen Sie diese Standorte anschließend Ihrem Anfrageworkflow hinzu. Diese Anleitung zur Automatisierung der DSAR-Abwicklung zeigt, wie die Annahme und Bearbeitung von Anfragen erfolgen, und die KI-Standorte werden zu zusätzlichen Systemen in diesem Prozess.
Zugriff und Löschung sollen über die Plattform hinausreichen.
Eine Löschung, die auf Ihrer Marketing-Automatisierungsplattform endet, ist unvollständig, wenn die Daten desselben Kontakts in ein KI-Tool, einen Data Lake oder eine Tabellenkalkulation kopiert wurden, die zur Erstellung einer Benachrichtigung verwendet wird. Dasselbe Problem betrifft generell nachgelagerte Systeme. Die Ausweitung der Einwilligung und Löschung auf Customer Data Platforms (CDPs) und Data Lakes löst dieses Problem.
Die Aufsichtsbehörden erarbeiten auch Regelungen, die sich direkt auf die automatisierte Datenverarbeitung beziehen. In Kalifornien hat die Datenschutzbehörde Vorschriften zur automatisierten Entscheidungsfindung verabschiedet , die das Recht der Verbraucher auf Auskunft und Widerspruch gegen die Nutzung dieser Technologien durch Unternehmen regeln. Die Vorschriften traten am 1. Januar 2026 in Kraft. Bitte klären Sie daher mit Ihrem Rechtsbeistand das genaue Datum der Umsetzung jeder einzelnen Anforderung.
Jetzt KI-spezifische Regeln erstellen
Kalifornien ist nicht die einzige Gerichtsbarkeit, die KI-spezifische Verpflichtungen einführt. Auch die Europäische Union hat eigene KI-Regeln, die neben der DSGVO gelten, wie die Transparenzregeln des EU-KI-Gesetzes für Marketingfachleute erläutern. Die praktische Reaktion ist überall dieselbe: Wenn Ihre Datenstruktur, Ihre Einwilligungszwecke und Ihr Anfrageprozess bereits KI beinhalten, wird eine neue Regel zu einer Aktualisierung eines bestehenden Prozesses und nicht zu einem Umbruch. Das ist der praktische Vorteil, wenn man frühzeitig datenschutzfreundliche Gewohnheiten entwickelt.
Fazit
KI-Tools sind bereits fester Bestandteil der Prozesse, mit denen Ihr Team Kontaktdaten erfasst, analysiert und verarbeitet. Ihr Datenschutzprogramm muss diese Realität nun berücksichtigen. Jede KI-Nutzung, die die drei Prüfverfahren umgeht, erzeugt jedoch eine Lücke, die Ihre Einwilligungsdokumentation und Ihre Anfrageprozesse nicht erkennen. Schützen Sie den Datenschutz bei der KI-Nutzung, indem Sie die eingehenden Daten beschränken, jede Nutzung innerhalb der Einwilligungsfrist abwickeln und sicherstellen, dass Rechteanfragen alle von der KI berührten Daten erreichen. Für Unterstützung bei der Umsetzung dieser Prüfverfahren in Ihrer Anwendung kontaktieren Sie uns bei 4Thought Marketing.
Über 4Thought Marketing
Wir sind eine B2B-Marketingautomatisierungs- und KI-Beratung mit dem Ziel, komplexe Technologien erfolgreich umzusetzen. Seit 2008 unterstützen wir Hunderte von Unternehmen aus den Bereichen Finanzdienstleistungen, Technologie, Fertigung und Immobilien dabei, mehr aus Eloqua, Marketo und deren CRM-Integrationen herauszuholen. Wir beraten unsere Kunden in den Bereichen Marketingautomatisierungsstrategie, Lead-Lifecycle-Management, KI, Compliance, Präferenzmanagement und mehr. Entdecken Sie unsere Dienstleistungen or Nimm Kontakt mit uns auf.
Häufig gestellte Fragen
Was bedeutet Datenschutzsicherheit für KI im Marketing?
Eine datenschutzkonforme KI-Nutzung beschränkt personenbezogene Daten auf das für die jeweilige Aufgabe notwendige Maß, hält sich an die Einwilligung des Nutzers und gewährleistet die Durchsetzbarkeit der Rechte der betroffenen Person für alle von der KI verarbeiteten Daten. Es handelt sich dabei um eine Reihe von Betriebsprüfungen, nicht um eine Produktfunktion. Ein Tool kann zwar sicher sein, aber dennoch datenschutzrechtlich nicht unbedenklich eingesetzt werden.
Kann mein Team Kundendaten in ein öffentliches KI-Tool einfügen?
Standardmäßig nicht. Personenbezogene Kontaktdaten, Freitextantworten in Formularen und Felder, die nur mit Einwilligung zugänglich sind, sollten nicht in allgemeinen KI-Tools verwendet werden, es sei denn, eine dokumentierte Prüfung genehmigt das Tool, den Zweck und die Speichereinstellungen. Die meisten Aufgaben arbeiten stattdessen mit aggregierten oder maskierten Daten.
Beinhaltet die E-Mail-Einwilligung auch die Verwendung von Kontaktdaten in KI-Systemen?
Nicht automatisch. Die Einwilligung zum E-Mail-Empfang umfasst den E-Mail-Versand, während die Analyse von Kontaktdaten mithilfe eines KI-Modells einem anderen Zweck dient. Ob dies unter die Einwilligung fällt, hängt von Ihrer Rechtsgrundlage, Ihrer Datenschutzerklärung und den geltenden Vorschriften ab. Ordnen Sie daher jede KI-Nutzung einem Einwilligungszweck zu und lassen Sie sich diesbezüglich von einem Rechtsbeistand beraten.
Wie wirken sich KI-Tools auf Auskunfts- und Löschungsanträge von betroffenen Personen aus?
Jedes KI-Tool, das personenbezogene Daten empfängt, muss in Ihrem Anfrage-Workflow durchsucht werden. Eingabeaufforderungen, Uploads, generierte Ausgaben und Protokolle können alle Kontaktdaten enthalten. Fügen Sie genehmigte KI-Tools Ihrer Datenlandkarte hinzu und beziehen Sie sie in die Zugriffs- und Löschprozesse ein.
Sollten KI-Agenten in Eloqua oder Marketo vor jeder Handlung die Einwilligung prüfen?
Ja. Ein Agent, der Datensätze aktualisieren, Segmente erstellen oder den Versand auslösen kann, sollte die Berechtigung zum Zeitpunkt der Aktion bestätigen, genauso wie die Versandlogik vor dem Versand einer E-Mail prüft. Die Einwilligung kann sich zwischen dem Erstellen einer Liste und deren Verwendung durch einen Agenten ändern.
Wer sollte in einem Marketing-Operations-Team für datenschutzkonforme KI verantwortlich sein?
Das Marketing-Operations-Team sollte die täglichen Kontrollen durchführen, da es die Plattformen betreibt, mit denen die KI-Tools verbunden sind. Die Rechts- oder Datenschutzabteilung legt die Regeln fest und genehmigt neue Anwendungsfälle. Ein benannter Verantwortlicher pro KI-Anwendungsfall stellt sicher, dass Genehmigungen und Protokolle nicht verloren gehen.