Puntos Clave
- Las direcciones de correo electrónico empresariales no están exentas de la normativa sobre correo electrónico B2B.
- La ley aplicable depende de la ubicación del contacto, no de la suya.
- La ley CAN-SPAM permite enviar primero; la ley CASL y el RGPD generalmente requieren autorización previa.
- La CCPA regula los datos que respaldan el envío, no el envío en sí.
- Las opciones de exclusión voluntaria deben llegar a todos los sistemas conectados, no solo a su plataforma.
- Si no se puede demostrar el consentimiento, los organismos reguladores lo consideran inexistente.
Índice
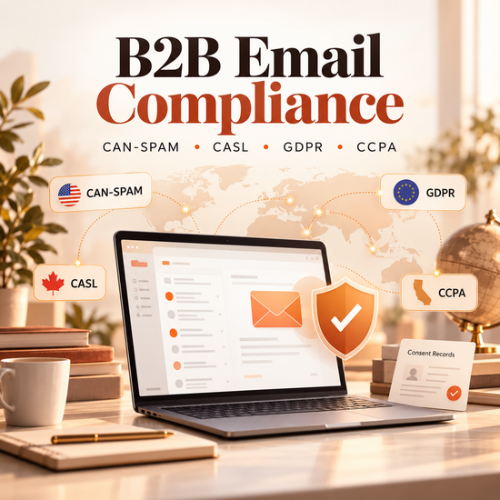
Es probable que tu próxima campaña llegue a un comprador en Chicago, un responsable de TI en Toronto, un gerente de compras en Múnich y un analista en Londres. Un solo envío, un enlace para darse de baja, cuatro conjuntos de reglas. Cumplir con las normas de email marketing B2B implica cumplirlas todas a la vez, y la mayoría de las bases de datos de marketing nunca se diseñaron para diferenciar a estos contactos.
Muchos equipos aún asumen que el correo electrónico empresarial está fuera del alcance de las leyes de privacidad y antispam. No es así. CAN-SPAM, CASL, GDPR y CCPA regulan los contactos profesionales, y cada una define de manera diferente el permiso, el plazo para darse de baja y el registro de datos. Una configuración que cumple con una normativa puede, sin que se note, infringir otra.
Esta guía explica qué exige el cumplimiento normativo del correo electrónico B2B, qué ley se aplica a cada contacto, los cinco requisitos que comparten todos los programas y cómo implementarlos dentro de la plataforma que ya utiliza.
Esta publicación es sólo para fines educativos y no constituye asesoramiento legal.
¿Qué es el cumplimiento normativo del correo electrónico B2B?
El cumplimiento de las normas de correo electrónico B2B consiste en enviar correos electrónicos comerciales a contactos empresariales de acuerdo con las leyes antispam y de privacidad que rigen para cada destinatario. Esto incluye la autorización para enviar correos, la verificación de los datos del remitente, la posibilidad de darse de baja, el registro de consentimiento verificable y los derechos que las personas tienen sobre su información.
Existe el mito común de que una dirección de correo electrónico corporativa pertenece a una empresa, por lo que las normas no se aplican. La Comisión Federal de Comercio de EE. UU. (FTC) establece en su guía de cumplimiento de la ley CAN-SPAM para empresas que la ley no contempla excepciones para el correo electrónico entre empresas. La legislación canadiense abarca cualquier mensaje electrónico comercial enviado a una dirección canadiense. Según el RGPD, una dirección de correo electrónico corporativa con nombre, como jane.smith@company.com, se considera dato personal.
Por qué es importante: El cumplimiento de las normas de correo electrónico B2B no es un asunto legal secundario. Determina a quién puedes enviar correos electrónicos, cuándo debes dejar de hacerlo y qué debes demostrar cuando alguien te lo solicite.
Lo que está en juego: Las multas acaparan los titulares, pero el coste diario de un cumplimiento deficiente de las normas de email marketing B2B es operativo. Las campañas se paralizan mientras se investiga el origen de una lista. El departamento de ventas pierde el acceso a los contactos en los que confiaba. Una sola queja de un cliente potencial que se dio de baja y siguió recibiendo correos electrónicos puede perjudicar un acuerdo que llevó meses concretar.
¿Qué ley de correo electrónico se aplica a cada tipo de contacto?
La ubicación del destinatario determina qué leyes de marketing por correo electrónico se aplican, no la sede de su empresa. Una empresa estadounidense que envía un correo electrónico a un contacto en Alemania está sujeta al RGPD, ya que esta normativa abarca a las organizaciones fuera de la UE que ofrecen bienes o servicios a personas en la UE.
| Dónde está el contacto | Ley principal para el envío | Modelo de permiso | Fecha límite para darse de baja |
|---|---|---|---|
| Estados Unidos | CAN-SPAM | Enviar primero, respetar las opciones de exclusión voluntaria. | 10 días hábiles |
| Canada | CASL | Consentimiento expreso o implícito antes de enviar | 10 días hábiles |
| Unión Europea | RGPD más normas nacionales sobre correo electrónico | Base legal, a menudo consentimiento | Deje de hacer marketing directo una vez que la persona se oponga. |
| Reino Unido | RGPD del Reino Unido más PECR | Depende del tipo de contacto. | Deténgase una vez que la persona se oponga. |
| Los residentes en California | CAN-SPAM para el envío, CCPA para los datos | Las normas CAN-SPAM se aplican al correo electrónico en sí. | La CCPA cubre los derechos de datos, no las cancelaciones de suscripción. |
Para un desglose detallado, ley por ley, de los modelos de consentimiento, las sanciones y el alcance, consulte nuestra comparación completa de CAN-SPAM, CASL y GDPR.
Algunos contactos están sujetos a más de una ley, como por ejemplo un residente canadiense que trabaja para una empresa con oficinas en la UE. La forma más segura de cumplir con la normativa de correo electrónico B2B es aplicar la norma más estricta que pueda aplicarse al contacto. En la práctica, muchos equipos consideran que toda su base de datos se basa en el consentimiento explícito, ya que un estándar uniforme es más fácil de gestionar que cinco excepciones.
Estados Unidos: CAN-SPAM
La ley CAN-SPAM permite enviar correos electrónicos comerciales sin autorización previa, siempre que cada mensaje identifique al remitente, incluya una dirección postal válida y ofrezca una opción para darse de baja. La FTC indica que cada correo electrónico que infrinja esta ley puede conllevar una multa de hasta 53 088 dólares.
Canadá: CASL
La Ley Antispam de Canadá (CASL) prioriza el consentimiento. Se requiere consentimiento expreso o implícito antes del primer mensaje comercial. Según la legislación canadiense contra el spam , el consentimiento implícito derivado de una relación comercial existente generalmente se limita a dos años después de una compra y seis meses después de una consulta. Las sanciones pueden alcanzar los 10 millones de dólares por infracción para una empresa. La guía de la CRTC sobre la CASL explica cómo el organismo regulador aplica estas normas.
Unión Europea y Reino Unido: RGPD y normativa local sobre correo electrónico
El texto oficial del RGPD exige una base jurídica, como el consentimiento o el interés legítimo, para el tratamiento de datos personales, y establece multas de hasta 20 millones de euros o el 4 % de la facturación anual mundial, lo que sea mayor. Cada país de la UE tiene su propia normativa sobre marketing electrónico, por lo que los requisitos de consentimiento para el correo electrónico pueden variar según el país. Nuestra guía sobre cómo se aplica el RGPD a las campañas B2B aborda en detalle la base jurídica y el interés legítimo.
En el Reino Unido, la guía de la ICO sobre marketing por correo electrónico explica que las empresas y otras entidades corporativas generalmente pueden recibir correos electrónicos de marketing sin consentimiento previo, mientras que los autónomos y algunas sociedades son tratados como personas físicas y necesitan consentimiento.
Dónde encaja la CCPA
La CCPA es una ley de privacidad, no una ley antispam. No determina si se puede enviar un correo electrónico a un contacto en California; la ley CAN-SPAM sigue rigiendo esa función. La CCPA regula los datos personales que se envían: qué se recopila, por qué y qué sucede cuando un residente de California solicita ver o eliminar dicha información.
La guía de la Fiscalía General de California sobre la CCPA confirma que las exenciones temporales para datos entre empresas expiraron el 31 de diciembre de 2022. Los contactos comerciales de California ahora tienen los mismos derechos de datos que los consumidores. Si su base de datos abarca varios estados de EE. UU., consulte qué cambios se aplican a las leyes estatales de privacidad de EE. UU. dentro de su plataforma.
Los cinco requisitos que todo programa de correo electrónico B2B debe cumplir
Las leyes discrepan en los detalles, pero coinciden en cinco requisitos. Si cumples con los cinco, tu política de correo electrónico B2B se mantendrá vigente en todos los mercados a los que envíes correos.
1. Permiso o base legal antes de enviar
Para cada contacto, sepa por qué tiene permiso para enviarle correos electrónicos. Según la ley CAN-SPAM, puede tratarse simplemente de un propósito comercial válido. Según la ley CASL, debe existir un consentimiento expreso o implícito. Según el RGPD, debe existir una base legal documentada.
Proteja ese permiso una vez que lo obtenga. Un error común es que un formulario de registro inserte una casilla de aceptación en blanco en el campo de consentimiento, borrando así un consentimiento válido. Nuestra sesión de Eloqua Office Hours muestra cómo la lógica del formulario puede sobrescribir un consentimiento válido y cómo evitarlo.
2. Datos del remitente precisos y asuntos honestos.
Toda ley exige que el destinatario sepa quién le envía un correo electrónico. Utilice un nombre de remitente real, información de enrutamiento precisa y un asunto que coincida con el contenido. La ley CAN-SPAM exige una dirección postal válida en cada mensaje, y la ley CASL exige la identificación del remitente y su información de contacto.
3. Requisitos para cancelar la suscripción y plazos para darse de baja
Los requisitos para darse de baja son donde las leyes coinciden más. Todo correo electrónico comercial debe ofrecer una forma gratuita y efectiva de cancelar la suscripción. Tanto la ley CAN-SPAM como la CASL establecen un plazo máximo de 10 días hábiles para procesar la solicitud, y la CASL exige que el mecanismo de cancelación de suscripción permanezca vigente durante al menos 60 días después del envío.
El RGPD es más estricto en la práctica. Una vez que una persona se opone al marketing directo, sus datos ya no pueden procesarse para ese fin. Establezca los requisitos para darse de baja del correo electrónico en función del estándar más rápido, no del más lento, y procese las bajas en horas, no en días.
4. Documentos de consentimiento que usted puede demostrar
Según la CASL y el RGPD, un consentimiento que no se pueda demostrar se considera como si nunca se hubiera obtenido. Para cada contacto, registre la fuente del consentimiento, la fecha, la redacción, el método de obtención y la ley aplicable. Almacene esta información en el registro del contacto, no en una hoja de cálculo que nadie pueda encontrar durante una auditoría.
Trate las importaciones de listas con el mismo cuidado. Una lista comprada o de eventos no transfiere el consentimiento del proveedor, y los requisitos de consentimiento de correo electrónico siguen aplicándose a cada registro que cargue. Si una lista llega sin datos de origen ni de consentimiento, reténgala hasta que los incluya. Unos registros precisos son los que convierten el cumplimiento de las normas de correo electrónico B2B de una mera afirmación en una prueba fehaciente.
5 Derechos del sujeto de datos
El RGPD y la CCPA otorgan a las personas el derecho a acceder, rectificar o suprimir sus datos. El RGPD exige una respuesta en el plazo de un mes, prorrogable dos meses más para solicitudes complejas. La CCPA concede 45 días naturales, prorrogables otros 45. Una solicitud gestionada en un sistema pero no en los demás no se considera atendida. Nuestra guía para automatizar las solicitudes de los interesados explica los pasos de recepción, verificación y tramitación.
Cómo gestionar el cumplimiento normativo del correo electrónico B2B en Eloqua o Marketo
El cumplimiento normativo en el marketing por correo electrónico se hace realidad dentro de tu plataforma de automatización de marketing. Las políticas redactadas por el departamento legal solo funcionan cuando la plataforma las aplica en cada envío.
Campos de consentimiento en cada contacto: Almacene el estado del consentimiento, la fuente, la fecha y la normativa aplicable como campos en el registro del contacto. Sin ellos, no podrá segmentar por ley ni demostrar el permiso posteriormente.
Reglas basadas en la ubicación: Registre el país y el estado, en el caso de contactos en EE. UU., al momento de ingresar la información. Este único campo determina qué reglas se aplican al contacto.
Verificación de supresión antes del envío: Evalúe los permisos al enviar, no solo al importar. En Eloqua, esta verificación se realiza en el lienzo de la campaña; en Marketo, se realiza en la lista inteligente y la lógica de flujo del programa.
Cancelaciones de suscripción y eliminaciones en todas partes: Una cancelación de suscripción registrada en tu plataforma también debe llegar a tu CRM, herramientas para seminarios web y audiencias publicitarias. Prueba la sincronización, no la des por sentada.
Auditorías periódicas: Revise la configuración de cumplimiento de su correo electrónico B2B al menos una vez al trimestre. Verifique qué formularios envían información a los campos de consentimiento, confirme que las solicitudes de exclusión voluntaria llegaron a todos los sistemas y seleccione algunos contactos para comprobar si puede demostrar su consentimiento hoy mismo.
Gestionar manualmente este proceso en cuatro leyes se vuelve inviable a medida que crece la base de datos. 4Comply registra cuándo y cómo se obtuvo cada consentimiento, verifica los permisos en tiempo real antes de enviar una comunicación, automatiza las solicitudes de los interesados y mantiene un registro de auditoría inmutable. Se integra de forma nativa con Eloqua y Marketo, por lo que las reglas se ejecutan dentro de la plataforma que su equipo ya utiliza.
Conclusión
El cumplimiento normativo del correo electrónico B2B no se reduce a cuatro proyectos independientes. Se trata de un modelo operativo único que identifica la ubicación de cada contacto, los permisos que se le otorgan y la rapidez con la que se debe actuar ante cualquier cambio en dichos permisos. Los equipos que lo gestionan correctamente tratan el consentimiento como datos, lo verifican antes de cada envío y se aseguran de que las opciones de exclusión lleguen a todos los sistemas. Si desea una segunda opinión sobre cómo su plataforma gestiona el consentimiento actualmente, contáctenos y pregunte cómo 4Comply puede respaldar su programa de cumplimiento normativo del correo electrónico B2B.
Acerca de 4Thought Marketing
Somos una consultora de automatización de marketing B2B e IA, especializada en lograr que la tecnología compleja funcione de verdad. Desde 2008, hemos ayudado a cientos de organizaciones de los sectores de servicios financieros, tecnología, manufactura e inmobiliario a sacar el máximo provecho de Eloqua, Marketo y sus integraciones con CRM. Ofrecemos a nuestros clientes servicios integrales en estrategia de automatización de marketing, ciclo de vida de los leads, IA, cumplimiento normativo, gestión de preferencias y mucho más. DESCUBRE NUESTROS SERVICIOS or Póngase en contacto .
Preguntas frecuentes
¿Se aplica la normativa de correo electrónico B2B a las direcciones de correo electrónico empresariales?
Sí. La ley CAN-SPAM no contempla excepciones para el correo electrónico entre empresas, la ley CASL abarca cualquier mensaje comercial enviado a una dirección canadiense y el RGPD considera la dirección de trabajo como dato personal. Una dirección comercial modifica algunos detalles, como las normas del Reino Unido para suscriptores corporativos, pero no exime de la obligación de cumplir con la normativa.
¿Qué leyes de marketing por correo electrónico se aplican si mi empresa tiene su sede en los EE. UU.?
La ubicación del destinatario es determinante. La ley CAN-SPAM cubre los envíos a EE. UU., la ley CASL se aplica a los destinatarios canadienses, el RGPD se aplica a los contactos en la UE y el RGPD del Reino Unido con PECR se aplica a los contactos del Reino Unido. Los residentes de California tienen derechos de protección de datos adicionales a los de la ley CAN-SPAM, según lo estipulado por la CCPA.
¿Cuáles son los requisitos para darse de baja de un correo electrónico B2B?
Todo correo electrónico comercial debe incluir una opción de exclusión voluntaria gratuita y funcional. Las leyes CAN-SPAM y CASL exigen que se procesen las solicitudes de exclusión en un plazo de 10 días hábiles, y CASL exige que el mecanismo se mantenga vigente durante al menos 60 días. Según el RGPD, debe cesar el marketing directo una vez que una persona se oponga.
¿La CCPA exige consentimiento antes de enviar correos electrónicos B2B?
La CCPA no regula el envío de correos electrónicos comerciales; la ley CAN-SPAM sí lo hace. La CCPA regula los datos personales que respaldan el envío, incluyendo el derecho a conocer, eliminar y corregir dichos datos, así como a oponerse a su venta o compartición. Los datos B2B están sujetos a esta normativa desde el 1 de enero de 2023.
¿Es suficiente el cumplimiento de la normativa CAN-SPAM para una base de datos B2B global?
No. La ley CAN-SPAM permite enviar correos electrónicos sin autorización previa, mientras que la CASL y el RGPD generalmente exigen el consentimiento o una base legal documentada. Una base de datos creada únicamente según los estándares de CAN-SPAM suele carecer de los registros de consentimiento que exigen la CASL y el RGPD.
¿Cómo puedo demostrar mi consentimiento por correo electrónico si un organismo regulador me lo solicita?
Mantenga un registro para cada contacto que indique de dónde provino el consentimiento, cuándo se otorgó, la redacción utilizada, cómo se registró y qué ley se aplica. Almacene esta información en el registro de contacto de su plataforma de marketing para que acompañe al contacto. Estos registros son la prueba de que su programa de cumplimiento de correo electrónico B2B funciona.