






Seguridad de la aplicación 4Thought Marketing Cloud


Última actualización:
Resumen y descripción general
Las aplicaciones en la nube de 4Thought Marketing generalmente no almacenan datos o solo los almacenan brevemente, utilizan servidores AWS redundantes con conmutación por error automática, se comunican únicamente mediante protocolos cifrados de 256 bits y todas están autorizadas a través del sistema de seguridad Oracle Eloqua, que utiliza el marco de autorización OAuth 2.0. Además, cumplimos con numerosas leyes de privacidad, incluidas el RGPD y la CCPA, y contamos con políticas de seguridad internas bien establecidas y gestionadas eficazmente.
Estos métodos estándar del sector, junto con los detalles que se indican a continuación, hacen que las aplicaciones de 4Thought Marketing Cloud sean altamente seguras y fiables.
Autenticación
Resumen
Las aplicaciones en la nube creadas para Eloqua dependen del sistema de seguridad de Oracle Eloqua para el acceso y el control. En todas las aplicaciones, excepto en tres, 4Thought Marketing no puede ver, almacenar ni acceder a las contraseñas de Oracle Eloqua. Las aplicaciones utilizan la tecnología de tokens de Oracle y OAuth 2.0 para recibir autorización de Oracle Eloqua.
Las dos aplicaciones que tenemos que almacenan datos son:
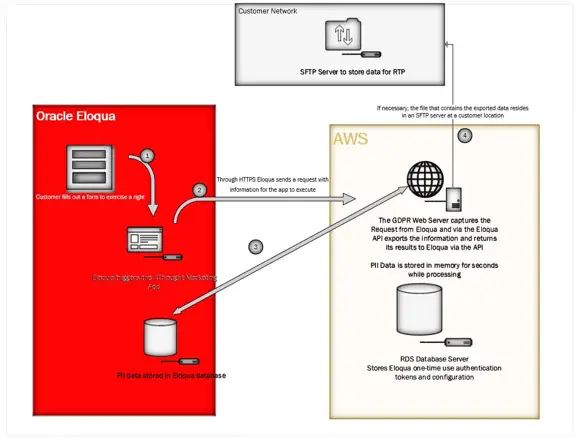
- 4Complicar El módulo para gestionar el “Derecho a la Portabilidad” almacena archivos temporales durante el breve período de procesamiento de la transferencia desde Eloqua, antes de que el usuario final los reciba. El acceso a dichos archivos solo está disponible mediante un enlace cifrado a través de un acortador/cifrador de URL y tras la verificación de identidad.
- Eliminador de CO con archivo y Eliminador de contactos con archivo En ocasiones, los clientes configuran estas aplicaciones para almacenar temporalmente archivos de copia de seguridad o de archivo en nuestros servidores. Sin embargo, también pueden configurar el programa para almacenar esta información en un servidor SFTP (Protocolo de Transferencia Segura de Archivos) proporcionado por el cliente. El cliente elige dónde almacenar este archivo.
Detalles específicos
Las aplicaciones de 4Thought Marketing no almacenan las credenciales de inicio de sesión de Eloqua, ya que todas las aplicaciones en la nube de Eloqua se autentican mediante OAuth 2.0, siguiendo el marco de trabajo de Oracle Eloqua Cloud App Framework. El marco de confirmación de identidad OAuth 2.0 es uno de los dos marcos de autorización más utilizados a nivel mundial.
Este marco proporciona un proceso de autenticación de tres pasos en el que Eloqua proporciona códigos de autorización, tokens de acceso y tokens de actualización que garantizan la validación con el servidor de Eloqua y los puntos finales específicos enumerados en la definición de la aplicación dentro de Eloqua.
Incluso si un “actor malintencionado” obtuviera estos tokens, no se produciría ninguna violación de seguridad porque:
- Eloqua solo enviaría un nuevo código de autenticación al punto final definido en la definición de la aplicación.
- Ese destino final solo podía ser 4Thought Marketing.
Las aplicaciones en la nube de Eloqua, desarrolladas por 4Thought Marketing, requieren un nombre de usuario y una contraseña para su configuración inicial. Antes de que un usuario pueda registrarse en el portal de la aplicación en la nube, debe:
- Contar con la aprobación de un administrador del sistema Eloqua.
- La instancia de Eloqua tiene un usuario configurado.
- Deben autenticarse utilizando el proceso OAuth 2.0 definido anteriormente.
- El portal utiliza contraseñas cifradas mediante SHA256 (HMACSHA256) para el control de acceso.
Cabe destacar que Oracle Eloqua cuenta con la certificación SaaS 70 y numerosas medidas de seguridad documentadas, como requisitos de longitud de contraseña, políticas de cambio de contraseña y la posibilidad de usar la autenticación de dos factores si se desea. Para obtener información detallada sobre la seguridad de Eloqua, lo mejor es contactar directamente con Oracle.
Almacenamiento de datos de aplicaciones en la nube
Las aplicaciones en la nube de 4Thought Marketing utilizan los objetos personalizados de Eloqua para el almacenamiento de información personal identificable (PII). El entorno de Oracle Eloqua es altamente seguro y cumple con diversos estándares de seguridad. Los usuarios de Eloqua tienen la opción de cifrar sus datos en reposo mediante un pago, si así lo desean.
La base de datos de aplicaciones en la nube solo almacena la configuración de las aplicaciones y los registros resumidos de su ejecución. No se almacenan datos de identificación personal ni credenciales de inicio de sesión en esta base de datos. Los datos de configuración se almacenan en un entorno de Amazon RDS SQL Server y solo son accesibles desde nuestros servidores de aplicaciones dentro de la misma nube privada virtual. AWS se considera uno de los entornos más seguros a nivel mundial, y Amazon ofrece más información sobre la certificación SaaS y los entornos físicos.
Transferencia de datos
Oracle exige que todos los datos que se transmiten entre Oracle y sus proveedores de aplicaciones en la nube, como 4Thought Marketing, estén completamente cifrados con HTTPS AES de 256 bits, al igual que cualquier otra transferencia de datos de Eloqua, y que cumplan con los mismos estándares que los bancos. Para las aplicaciones Cloud Actions, Cloud Content, Cloud Decision y otras aplicaciones, Eloqua solo envía solicitudes de notificación y tokens de autorización a los puntos finales configurados en la definición de la aplicación.
Infraestructura de aplicaciones en la nube
Entorno de AWS
Las aplicaciones de marketing de 4Thought se alojan en servidores de AWS, como parte de una nube privada virtual (VPC). Cada servidor tiene su propio grupo de seguridad dentro de la VPC, a través del cual controlamos el acceso a puertos específicos y podemos proporcionar listas blancas de direcciones IP.
Redundancia y conmutación por error automática
La arquitectura de servidores de 4Thought Marketing incluye redundancia y capacidades de conmutación por error automática para garantizar un rendimiento operativo óptimo, incluso en momentos de alta carga.
Los certificados SSL en el puerto 443 protegen las interfaces y los puntos finales públicos. El acceso también está restringido a RDP, Telnet, FTP o SFTP, así como a las direcciones IP incluidas en la lista de permitidos.
En los servidores de aplicaciones no se almacena ningún dato. La configuración y los registros de la aplicación se almacenan en bases de datos de Amazon Relational Database Services (RDS), y el acceso a la base de datos solo está permitido desde dentro de la VPC.
El acceso al entorno de AWS se controla mediante la autenticación de dos pasos.
Consideraciones sobre el RGPD
4Thought Marketing suele aceptar las "Cláusulas Modelo" del RGPD/UE que permiten transferir información de la UE fuera de la UE cuando se solicite o sea necesario para el beneficio de nuestros clientes.
Excepciones
Existen dos excepciones a las políticas anteriores.
- Esta primera excepción solo puede ser autorizada por un cliente:
La aplicación Contact and CDO Deleter con Archive se puede configurar para almacenar temporalmente los archivos de datos de respaldo/archivo en nuestros servidores. Sin embargo, también se puede configurar para almacenar esta información únicamente en un servidor seguro (SFTP) proporcionado por su departamento de TI. La ubicación de este archivo queda a su elección. - La segunda situación solo se produce durante el procesamiento temporal, para el número muy limitado de ciudadanos de la UE que están ejerciendo su "Derecho a la Portabilidad" y en proceso de descargar sus datos.
Nuestra aplicación "Derecho a la Portabilidad" del RGPD almacena archivos temporales durante el breve período de procesamiento necesario para transferir datos de Eloqua al usuario final. El acceso a estos archivos solo está disponible mediante un enlace cifrado a través de un acortador/cifrador de URL.
Procesos de seguridad de las aplicaciones de 4Thought Marketing Cloud
Descripción general de los procesos
Estos procesos describen cómo funcionan las aplicaciones de marketing en la nube de 4Thought:
- Registrado por 4Thought con Oracle
- Configurado por un usuario
- Se usa a diario
- Registrado por 4Thought con Oracle
- La aplicación 4TM Cloud está registrada en Oracle.
- El punto final de la aplicación autorizada se almacena en los sistemas de Oracle. Este punto final consta de URL HTTPS autorizadas, todas las cuales requieren un certificado SSL. Este proceso de autorización para la aplicación en la nube solo se puede utilizar en estos puntos finales, lo que previene cualquier ataque de intermediario.
- Oracle realiza pruebas exhaustivas de los puntos finales y la funcionalidad de todas las aplicaciones certificadas.
- El usuario configura la aplicación
- El usuario inicia sesión en su versión específica de Eloqua con licencia de cliente. Se requiere seguridad de inicio de sesión completa de Oracle para iniciar este proceso.
- El usuario/cliente autorizado instala la aplicación 4TM Cloud directamente desde los servidores de Oracle-Eloqua.
- Durante la instalación de la aplicación, el usuario deberá volver a introducir sus credenciales.
- El token OAuth se genera y se envía a 4TM a través de HTTPS cifrado para este cliente/instancia. El token OAuth es almacenado por 4TM, pero solo se puede usar para el punto final específico especificado durante el registro original de la aplicación. El token OAuth se utiliza para autenticar todas las comunicaciones futuras entre 4Thought Marketing y Eloqua en el uso diario de la aplicación. El usuario arrastra el elemento al lienzo del programa o lienzo de la campaña específico.
- El usuario de la aplicación debe introducir sus credenciales de inicio de sesión de 4TM, que se verifican en 4TM mediante HTTPS para la configuración de la aplicación.
- Uso diario de la aplicación
- Todas las solicitudes se realizan a través de HTTPS y se dirigen únicamente a los puntos finales especificados, autorizados mediante un token OAuth 2.0. b. Consulte el diagrama de ejemplo existente:
Seguridad general
4Thought Marketing se compromete a mantener los más altos estándares de seguridad y privacidad para sus productos, garantizando la protección de la información de sus clientes. Los procesos de seguridad no relacionados con el producto incluyen verificaciones de antecedentes, una política de escritorio limpio, una política para dispositivos móviles, acuerdos de confidencialidad anuales, planes de recuperación ante desastres, políticas de contraseñas y más. Puede encontrar información sobre todos estos aspectos generales de seguridad en www.4ThoughtMarketing.com/Trust.