À emporter rapide
- La vérification du consentement par un agent d'IA lit les autorisations en temps réel, et non à partir d'instantanés.
- Relisez le consentement juste avant d'écrire ou d'envoyer.
- Si l'agent ne peut pas lire l'autorisation, la réponse est non.
- Le statut de l'abonnement, les groupes de courriels et les champs de consentement sont tous pris en compte.
- Consignez l'autorisation dont l'agent a connaissance à côté de l'action effectuée.
- Effectuez un test avec un contact non abonné avant que les agents ne touchent aux dossiers réels.
Table des Matières
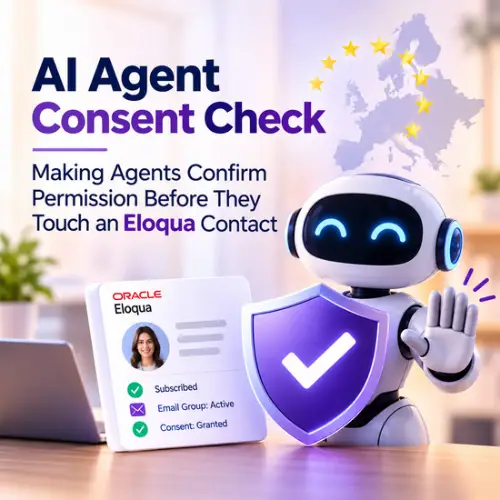
La vérification du consentement par un agent IA empêche ce dernier d'envoyer un courriel à une personne ayant refusé il y a une heure. Votre agent peut mettre à jour 3 000 fiches de contact pendant le temps qu'il faut pour vous resservir un café ; or, si l'un de ces contacts s'est désabonné ce matin, le segment sur lequel il travaille n'en sera peut-être pas encore informé.
Vous avez probablement déjà configuré l'agent : les actions qu'il peut effectuer, les personnes qui approuvent son travail et les informations enregistrées. Cependant, cette configuration ne permet pas de savoir si ce contrat autorise toujours, à l'instant présent, l'action que l'agent s'apprête à entreprendre.
Ce guide explique où se trouve concrètement la gestion des autorisations dans votre instance Eloqua, comment intégrer la vérification au flux de travail de l'agent et que faire lorsque le consentement change en cours de tâche.
Cet article est uniquement à des fins éducatives et ne constitue pas un avis juridique.
Qu’est-ce qu’un contrôle de consentement pour un agent IA ?
La vérification du consentement d'un agent IA est une étape du flux de travail de l'agent qui consiste à lire l'autorisation actuelle d'un contact juste avant une action, puis à interrompre ou à rediriger l'action en cas d'absence d'autorisation.
Elle se situe en marge de la gouvernance, et non à l'intérieur. La gouvernance des agents d'IA qui accèdent aux données clients d'Eloqua définit les limites de ces agents : leurs accès, leurs critères d'approbation et leur historique. Le contrôle de consentement protège chaque interaction à l'intérieur de ces limites.
Pourquoi une vérification au moment de la liste ne suffit pas
Le consentement peut changer entre le moment où un segment est créé et celui où un agent l'utilise. Les agents travaillent souvent à partir d'une exportation, d'un segment mis en cache ou d'une réponse API antérieure ; par conséquent, une désactivation intervenue après cet instantané leur est invisible, sauf s'ils consultent à nouveau le segment.
L’importance du consentement, qui constitue avant tout une autorisation, est expliquée dans les trois mécanismes de vérification qui sous-tendent une IA respectueuse de la vie privée . Ce guide aborde le sujet au moment de l’action.
Quelles actions de l'agent nécessitent une
Hiérarchisez les actions avant de les développer. Une approche pratique consiste à hiérarchiser les décisions de l'IA selon leurs conséquences et leur réversibilité , puis à associer chaque action de l'agent à un niveau.
- Analyse en lecture seule sur des données agrégées : généralement pas de vérification par contact.
- Écrire dans une fiche de contact : vérifiez d'abord.
- Ajouter un contact à un segment ou à une campagne : vérifiez d’abord, car la saisie précède l’envoi.
- Déclenchement ou planification d'un envoi : toujours vérifier, sans exception.
Où se trouve la gestion des permissions dans votre instance Eloqua ?
Dans Eloqua, les permissions ne sont pas centralisées ; votre agent doit donc consulter toutes les sources pertinentes. L'IA native d'Eloqua est actuellement de niveau assistant, ce qui signifie que les agents développés par votre équipe accèdent à votre instance depuis l'extérieur via l'API REST propriétaire d'Eloqua. Découvrez l'état actuel de l'IA des agents dans Eloqua et vérifiez les fonctionnalités en place sur votre instance avant de concevoir le contrôle.
Statut de l'abonnement dans la fiche de contact
Le statut d'abonnement Eloqua est indiqué directement dans la fiche contact. La documentation de l'API REST d'Oracle pour l'objet contact mentionne le champ `isSubscribed`, qui indique si le contact est abonné, et le champ `isBounceback`, qui indique si le contact a des notifications de retour d'appel. Un champ `isSmsSubscribed` est également présent si votre agent utilise les SMS.
L'agent doit lire ces champs au moment précis où il intervient. Une valeur recopiée dans un tableur la veille ne constitue pas une vérification de consentement.
Abonnements aux groupes de courriel
Un contact peut être abonné à la liste de diffusion générale tout en se désabonnant du groupe de courriels que votre agent s'apprête à utiliser. Le guide d'Oracle sur les groupes de courriels explique que ces groupes permettent de proposer des options de désabonnement personnalisées au lieu d'utiliser par défaut la liste de désabonnement globale.
L'agent doit donc vérifier le groupe de messagerie correspondant à son action. La méthode pour consulter le statut du groupe de messagerie d'un contact dépend de votre configuration ; veuillez donc la confirmer auprès de votre administrateur ou développeur.
Vos propres champs de consentement
Si votre équipe gère ses propres champs de consentement et d'autorisation dans vos segments Eloqua , l'agent doit également lire ces champs, car le statut de l'abonnement seul ne lui indique pas si le consentement a expiré.
Comment intégrer un contrôle de consentement d'un agent IA dans son flux de travail ?
Intégrez une vérification du consentement de l'agent IA comme étape distincte entre l'authentification et l'action, définissez à l'avance ce que signifie un refus et enregistrez la réponse avec l'action correspondante. Le consentement de l'IA repose sur une habitude : l'agent demande systématiquement la permission avant d'agir.
Vérifier au dernier moment responsable
Une action d'agent classique se déroule en quatre étapes : requête, authentification, exécution et retour, comme décrit dans la documentation relative au flux d'une action d'agent au sein de l'API REST d'Eloqua . Ajoutez une cinquième étape, la vérification du consentement, entre l'authentification et l'exécution.
Il s'agit donc d'une vérification d'autorisation en temps réel, et non d'un filtre de liste. L'agent relit le statut du contact juste avant d'écrire ou d'envoyer le message ; ainsi, un refus enregistré une heure auparavant est toujours pris en compte.
Déterminez ce que signifie « non » avant que l'agent ne s'enfuie.
Convenir de la réponse à un contrôle ayant échoué avant la première exécution, et non pendant un incident :
- Ignorer et consigner : l’agent abandonne ce contact, enregistre la raison et poursuit avec les autres.
- Mettre le lot en pause : l’agent interrompt la tâche en cas de pic d’échecs.
- Itinéraire vers une personne : l’agent signale les cas limites pour examen.
En cas d'échec, si l'API génère une erreur, expire ou renvoie une valeur vide, l'agent considère la réponse comme négative. Intégrez cette règle dans la politique d'utilisation de l'IA de votre équipe marketing.
Considérer le signal le plus strict comme contraignant
En cas de divergence entre les sources, l'agent applique la plus restrictive. Un champ de désabonnement, de désinscription à un groupe de courriels, un message d'erreur ou un consentement expiré interrompt automatiquement l'action, indépendamment des autres champs.
Il s'agit d'une règle de conception pour votre agent, et non d'une description de la manière dont Eloqua résout les conflits. Elle limite la logique à un contrôle de consentement que les administrateurs Eloqua peuvent lire, tester et expliquer.
Consignez l'autorisation que l'agent a vue
Consignez les valeurs d'autorisation consultées par l'agent, leur source et l'heure, à côté de l'action effectuée. Si un contact demande pourquoi il a reçu un e-mail, vous pouvez lui montrer ce que l'agent a vu.
La conception des pistes d'audit relève de la gouvernance des agents, abordée dans le guide de gouvernance ci-dessus.
Que se passe-t-il lorsque le consentement change en cours de tâche ?
Les retraits doivent l'emporter, même pendant un travail déjà en cours.
Revérifiez les tâches de longue durée et les traitements par lots
Pour une tâche s'exécutant pendant plusieurs heures, vérifiez chaque contact juste avant son action, ou au minimum au début de chaque lot. Des lots plus petits préservent la fraîcheur des données, mais consomment davantage d'appels API ; il est donc important de convenir de leur taille avec votre développeur.
Les retraits doivent être gagnants
Pour les contacts couverts par le RGPD britannique, les directives de l'ICO sur le consentement valide indiquent que lorsqu'une personne retire son consentement, vous devez cesser le traitement basé sur celui-ci « dès que possible compte tenu des circonstances ».
Configurez l'agent de manière à ce qu'un retrait enregistré en cours de mission s'applique au prochain contact qu'il aborde. Le risque n'est pas seulement réglementaire : un simple courriel envoyé à une personne qui vient de se désinscrire peut anéantir des années de confiance.
Vérifiez le contrôle avant que l'agent ne manipule les enregistrements en direct.
Avant la mise en production, créez des contacts de test qui doivent générer des erreurs : désabonnement, désinscription du groupe de diffusion concerné, envoi rejeté, consentement expiré et erreur API. Vérifiez que l’agent s’arrête systématiquement dans chaque cas. Le contrôle de consentement le plus souvent négligé par les équipes Eloqua concerne le groupe de diffusion ; il est donc essentiel de le tester explicitement.
Intégrez cette étape à la phase de supervision du déploiement d'un agent IA pilote dans Eloqua et répétez-la à chaque modification de la tâche. Un test réussi atteste du bon fonctionnement du contrôle de consentement de l'agent IA, et non de sa simple existence.
Une seule source d'autorisation peut-elle répondre à tous les agents ?
Consulter plusieurs sources pour chaque contact est une solution, mais chaque nouvel agent répète le même raisonnement. Une seule source d'autorisation faisant autorité simplifie et harmonise la vérification.
4Comply enregistre quand et comment le consentement est recueilli, vérifie en temps réel l'existence d'une autorisation pour une communication donnée et conserve un historique immuable des activités liées à la confidentialité. Il s'intègre nativement à Oracle Eloqua et Adobe Marketo Engage et propose une API REST sécurisée. Ainsi, les flux de travail de vos agents peuvent être conçus pour poser à 4Comply la même question d'autorisation que celle utilisée par vos campagnes, évitant à chaque agent de devoir combiner les champs individuellement.
Conclusion
La gouvernance de vos agents IA définit leurs limites, et un contrôle de consentement protège chaque interaction dans ces limites. Sans ce contrôle, un agent pourrait agir sur la base d'un consentement retiré une heure auparavant et passer tous les contrôles de gouvernance. Lisez les autorisations en temps réel depuis chaque source concernée, fermez l'interaction en cas de réponse ambiguë, testez le contrôle avec des contacts pour lesquels il devrait échouer et enregistrez les interactions de l'agent. Si vous souhaitez obtenir de l'aide pour concevoir ce contrôle pour votre instance ou le connecter à 4Comply, contactez-nous.
À propos de 4Thought Marketing
Nous sommes un cabinet de conseil en automatisation marketing B2B et en intelligence artificielle, spécialisé dans la mise en œuvre concrète des technologies complexes. Depuis 2008, nous avons accompagné des centaines d'organisations des secteurs de la finance, de la technologie, de l'industrie et de l'immobilier dans l'optimisation de leurs performances avec Eloqua, Marketo et leurs intégrations CRM. Nous proposons à nos clients des services complets en matière de stratégie d'automatisation marketing, de gestion du cycle de vie des leads, d'intelligence artificielle, de conformité, de gestion des préférences, et bien plus encore. Explorez nos services or contact.
Questions fréquemment posées
Qu'est-ce qu'un contrôle de consentement d'un agent IA ?
La vérification du consentement par un agent IA est une étape de son flux de travail qui consiste à lire l'autorisation actuelle d'un contact juste avant que l'agent n'écrive dans sa fiche, ne l'ajoute à un segment ou ne déclenche un envoi. Si l'autorisation est manquante ou ambiguë, l'action est interrompue ou transmise à un humain.
Où Eloqua stocke-t-il le statut d'abonnement d'un contact ?
La documentation de l'API REST d'Oracle présente les champs d'abonnement de la fiche contact, notamment isSubscribed et isBounceback. Les abonnements aux groupes de messagerie et vos propres champs de consentement proviennent de sources distinctes ; vérifiez donc leur configuration sur votre instance.
Se désinscrire d'un groupe de courriels revient-il à se désinscrire de tout ?
Non. Les groupes d'emails permettent aux contacts de se désabonner de certains types d'emails. Un contact peut être abonné à l'ensemble des emails et désabonné d'un seul groupe ; l'agent doit donc vérifier le groupe correspondant à son action.
Que doit faire un agent d'IA s'il ne parvient pas à lire le consentement d'un contact ?
Considérez la réponse comme négative. Si l'API génère une erreur, expire ou renvoie une valeur vide, l'agent doit ignorer ce contact et consigner la raison, ou bien suspendre l'opération et alerter la personne concernée.
En quoi un contrôle de consentement diffère-t-il de la gouvernance des agents d'IA ?
La gouvernance définit les actions qu'un agent peut effectuer : accès, approbations et historique des modifications. Un contrôle de consentement détermine si un contact spécifique autorise une action précise à un instant donné. Un agent correctement gouverné peut toujours agir avec un consentement obsolète ; il est donc nécessaire de combiner les deux.