






Snelle afhaalmaaltijden
- De 4Comply API koppelt toestemmings- en compliancegegevens aan vrijwel elk systeem.
- Webhooks sturen toestemmingsgebeurtenissen direct door naar de onderliggende systemen zodra ze plaatsvinden.
- Standaardconnectoren dekken vooraf geïntegreerde platforms; API's bieden toegang tot alle andere componenten in uw stack.
- Webhooks voor toestemmingsgebeurtenissen activeren realtime updates zonder polling of handmatige export.
- Een op maat gemaakte integratie voor naleving van privacyregelgeving zorgt ervoor dat toestemmingen in uw hele omgeving correct worden toegepast.
- Beveilig elke API-aanroep en webhook met authenticatie, herhaalpogingen en auditlogboeken.
Inhoudsopgave
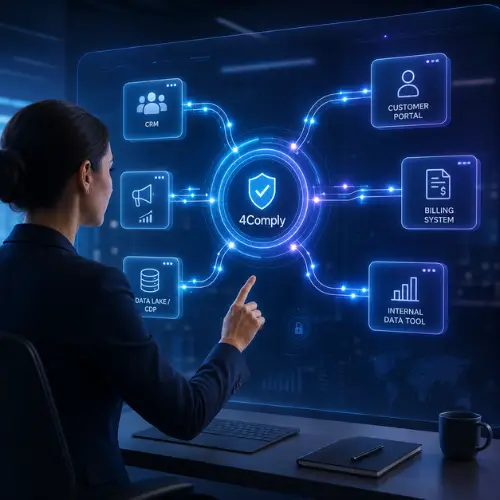
Uw toestemmingsgegevens zijn onberispelijk binnen uw marketingplatform. Elke opt-in wordt vastgelegd, elke intrekking wordt gehonoreerd en het auditspoor klopt. Dan vraagt iemand u om die toestemming te synchroniseren met een zelfontwikkeld facturatiesysteem, een regionaal CRM-systeem of een interne datatool die niet compatibel is met standaardoplossingen. Plotseling houdt het onberispelijke dossier waarop u vertrouwt op bij de systemen die u kunt bereiken.
Dat is het probleem waar veel marketing-operationsteams tegenaan lopen. Gegevens over toestemming en compliance moeten worden uitgewisseld tussen systemen die nooit op de integratielijst van een leverancier stonden, en een vast menu met connectoren is daarvoor niet geschikt. De 4Comply API, onderdeel van het toestemmings- en complianceplatform van 4Thought Marketing, is er juist voor dit probleem.
Waarom standaardconnectoren niet altijd volstaan
Kant-en-klare connectoren werken prima wanneer uw stack aansluit bij de gangbare systemen. 4Comply levert vooraf gebouwde integraties voor de platforms die de meeste B2B-teams gebruiken, en ons overzicht van de mogelijkheden van het 4Comply-platform beschrijft deze standaardoplossingen. Het probleem is echter dat de meeste bestaande stacks minstens één systeem bevatten waarvoor geen enkele leverancier ooit een connector heeft ontwikkeld.
Het systeem waarvoor niemand een connector heeft gemaakt.
Denk bijvoorbeeld aan een regionaal CRM-systeem, een intern klantportaal, een facturatiesysteem of een data lake dat door uw analyseteam wordt beheerd. Elk van deze systemen kan toestemmingsgegevens bevatten of vereist deze, maar geen van deze systemen staat op een standaardlijst met connectoren. Zonder een manier om toegang te krijgen, stopt de toestemmingsstatus bij de grens en blijven deze systemen blindelings functioneren.
Waar een API de vergelijking verandert
In plaats van te wachten op een kant-en-klare connector, kan uw team de 4Comply API gebruiken om programmatisch toestemmings- en compliancegegevens te lezen en te schrijven, waardoor systemen met elkaar verbonden worden die via een vast menu niet toegankelijk zijn. Een aangepaste privacy-compliance-integratie transformeert een niet-ondersteund systeem in een gereguleerd systeem.
Wat de 4Comply API voor toestemmingsbeheer doet
De 4Comply API is een API voor toestemmingsbeheer: een programmatische toegangspoort tot de toestemmings- en nalevingsgegevens die 4Comply beheert. Hiermee kunnen andere systemen 4Comply opvragen waar een contactpersoon mee heeft ingestemd en 4Comply direct informeren zodra er iets verandert.
Lezen en schriftelijk toestemming geven op verzoek
Een gekoppeld systeem kan de huidige toestemmingsstatus van een contactpersoon controleren voordat er actie wordt ondernomen, of een nieuwe toestemming vastleggen die is verkregen via een kanaal dat niet direct onder de controle van 4Comply valt. Hierdoor blijft het 4Comply-platform de enige betrouwbare bron van informatie, zelfs wanneer toestemming elders wordt verzameld.
Gebouwd rondom daadwerkelijke toestemmingsverplichtingen
De API is ontworpen op basis van de manier waarop de wetgeving inzake toestemming daadwerkelijk werkt. Regelgeving zoals artikel 7 van de AVG over de voorwaarden voor toestemming vereist dat je kunt aantonen dat toestemming vrijwillig is gegeven en dat het net zo gemakkelijk is om die toestemming in te trekken als om die te geven. Met de 4Comply API kun je die status vastleggen, bijwerken en bewijzen in verschillende systemen, niet alleen binnen één tool.
Hoe werken webhooks voor toestemmingsgebeurtenissen?
Een webhook is het spiegelbeeld van een API-aanroep. In plaats van dat uw systeem 4Comply om updates vraagt, informeert 4Comply uw systemen zodra er iets gebeurt. Consent event webhooks zorgen ervoor dat de 4Comply API en webhooks samenwerken om elk verbonden systeem in realtime up-to-date te houden.
Trigger, gebeurtenis, downstream systeem
Er vindt een trigger plaats, bijvoorbeeld wanneer een contactpersoon zijn toestemming intrekt. 4Comply verpakt dit als een gebeurtenis en stuurt deze naar een URL die u beheert. Uw downstream-systeem ontvangt de toestemmingsgebeurtenis en handelt ernaar: het contact wordt geblokkeerd, een record wordt verwijderd of een vlag wordt bijgewerkt. Deze workflow volgt hetzelfde HTTP-model als beschreven in de W3C WebSub-specificatie voor webhooks.
Waarom webhooks beter zijn dan continu pollen
Zonder webhooks moet een systeem continu controleren of er iets is veranderd, en krijgt het meestal een negatief antwoord. Webhooks voor toestemmingsgebeurtenissen elimineren deze vertraging en verspilde moeite. Zodra de toestemming verandert, weet elk geabonneerd systeem dit – en dat maakt bijna realtime automatisering van de naleving mogelijk.
Praktische voorbeelden van maatwerkintegratie
Toestemming in een lokaal of regionaal systeem
Een bedrijf met een eigen klantportaal of een regionaal CRM-systeem zonder standaardconnector kan de 4Comply API gebruiken om toestemmingen in beide richtingen te synchroniseren. Het portaal registreert een wijziging in de toestemming, de API schrijft deze naar 4Comply en een webhook stuurt de update door naar alle andere systemen die deze nodig hebben.
Toestemming die gegevens volgt naar een data lake of CDP.
Wanneer klantgegevens in een data lake of CDP terechtkomen, wordt toestemming zelden meegenomen. Een op maat gemaakte privacy-integratie, gebouwd op de 4Comply API, kan toestemming en verwijderingsinstructies naar deze opslagplaatsen overbrengen – een aanpak die we bespreken in onze handleiding voor het uitbreiden van toestemmingsbeheer naar CDP's en data lakes.
Compliance-automatisering in het gehele verkoopproces.
Teams gebruiken de API voor compliance-automatisering ook om vervolgworkflows te activeren: het onderdrukken van gegevens, het starten van een DSAR-verwijdering in alle systemen of het automatisch vastleggen van bewijsmateriaal. Steeds vaker filteren deze workflows ook gegevens voordat ze de analyse- of AI-trainingssets bereiken, zodat modellen nooit leren van contactpersonen die hun toestemming hebben ingetrokken.
Het goed aanpakken: overwegingen met betrekking tot beveiliging, betrouwbaarheid en naleving van regelgeving
Beveilig elk gesprek
Authenticeer elk verzoek, beperk wie toestemmingsgegevens kan lezen of schrijven en verstuur alles via versleutelde verbindingen. Toestemmingsgegevens zijn gevoelige persoonsgegevens en verdienen dezelfde zorgvuldigheid als elk ander systeem dat ze verwerkt.
Zorg ervoor dat webhooks betrouwbaar zijn.
Ontwerp voor het geval dat een bericht niet aankomt. Controleer de bron van elke binnenkomende gebeurtenis, bevestig de ontvangst en bouw herhaalpogingen in, zodat een gemiste toestemmingswebhook het systeem niet ongemerkt uit synchronisatie brengt. Betrouwbaarheid is hier een kwestie van compliance, niet alleen van engineering.
Zorg ervoor dat het auditspoor intact blijft.
Elke lees-, schrijf- en gebeurtenishandeling moet worden vastgelegd. Een betrouwbare API voor compliance-automatisering laat bewijsmateriaal achter, zodat wanneer een toezichthouder of auditor u vraagt aan te tonen dat de toestemming van een contactpersoon is vastgelegd en gerespecteerd in alle systemen, het bewijsmateriaal al bestaat.
Conclusie
Standaardconnectoren dekken altijd de meest voorkomende gevallen, maar de systemen die uw bedrijf uniek maken, zijn vaak de systemen die geen enkele leverancier had voorzien. De 4Comply API en de bijbehorende webhooks voor toestemmingsgebeurtenissen dichten die kloof, waardoor u toestemmings- en compliancegegevens kunt koppelen aan vrijwel elk systeem, terwijl u één gezaghebbend register bijhoudt. Zo blijft een op maat gemaakte privacy-compliance-integratie zowel flexibel als juridisch afdwingbaar. Wilt u hulp bij het in kaart brengen van de systemen in uw systeem die dit nodig hebben? Neem dan contact op met 4Thought Marketing en we helpen u graag verder.
Over 4Thought Marketing
Wij zijn een B2B-adviesbureau voor marketingautomatisering en AI, met een passie voor het daadwerkelijk laten werken van complexe technologie. Sinds 2008 hebben we honderden organisaties in de financiële sector, technologie, productie en vastgoed geholpen om meer uit Eloqua, Marketo en hun CRM-integraties te halen. We ondersteunen onze klanten op het gebied van marketingautomatiseringsstrategie, lead lifecycle, AI, compliance, voorkeursmanagement en meer. Ontdek onze diensten or Neem gerust contact op!.
Veelgestelde Vragen / FAQ
Wat is de 4Comply API?
De 4Comply API is een API voor toestemmingsbeheer van 4Thought Marketing waarmee andere systemen programmatisch toestemmings- en compliancegegevens kunnen lezen en schrijven. Het is de manier waarop teams systemen met elkaar verbinden die niet door een standaard, kant-en-klare connector worden ondersteund.
Wat is het verschil tussen de 4Comply API en een webhook?
Een API-aanroep is een verzoek van uw systeem aan 4Comply om gegevens of een update. Een webhook is een melding van 4Comply aan uw systeem zodra een toestemmingsgebeurtenis plaatsvindt, zodat u realtime updates ontvangt zonder dat u constant hoeft te pollen.
Waarvoor kunnen webhooks voor toestemmingsgebeurtenissen worden gebruikt?
Ze sturen wijzigingen zoals afmeldingen, toestemmingsupdates en verwijderingsverzoeken direct door naar andere systemen. Teams gebruiken ze om automatisch onderdrukkingen, verwijderingen en het vastleggen van bewijsmateriaal in de hele stack te activeren.
Wanneer is het verstandig om een aangepaste integratie voor privacycompliance te ontwikkelen in plaats van een standaardconnector te gebruiken?
Gebruik een standaardconnector wanneer deze beschikbaar is voor uw platform. Bouw er een met de 4Comply API wanneer een systeem, zoals een zelfontwikkeld portaal, regionaal CRM-systeem of interne datastore, geen ondersteunde connector heeft.
Is de 4Comply API geschikt voor compliance-automatisering?
Ja. Als API voor compliance-automatisering kan deze vervolgworkflows activeren, zoals het onderdrukken van gegevens, het wissen van DSAR-meldingen in verschillende systemen en het vastleggen van audits, waardoor de handmatige stappen die tot compliance-lacunes leiden, worden verminderd.
Geldt dit voor B2B-marketeers, of alleen voor B2C?
Beide. Regelgeving zoals de AVG is van toepassing op EU-gegevenssubjecten, ongeacht of de relatie B2B of B2C is. B2B-teams die EU-contactgegevens beheren, hebben dus dezelfde toestemmingsverplichtingen in elk gekoppeld systeem.