Principais lições
- Os endereços de e-mail comerciais não estão isentos das normas de conformidade para e-mail B2B.
- A localização do contato, e não a sua, determina qual lei se aplica.
- A lei CAN-SPAM permite o envio prévio de mensagens; já as leis CASL e GDPR geralmente exigem permissão prévia.
- A CCPA regula os dados que estão por trás do envio, não o envio em si.
- As opções de desativação devem alcançar todos os sistemas conectados, não apenas a sua plataforma.
- Se não for possível comprovar o consentimento, os órgãos reguladores o considerarão como ausente.
Conteúdo
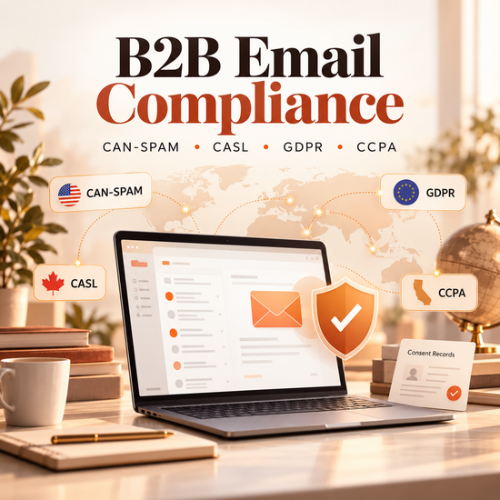
Sua próxima campanha provavelmente alcançará um comprador em Chicago, um líder de TI em Toronto, um gerente de compras em Munique e um analista em Londres. Um único envio, um link para cancelar a inscrição, quatro conjuntos de regras. A conformidade com as diretrizes de e-mail B2B consiste em atender a todos eles simultaneamente, e a maioria dos bancos de dados de marketing nunca foi projetada para diferenciar esses contatos.
Muitas equipes ainda presumem que o e-mail corporativo está fora do alcance das leis de privacidade e antispam. Não está. As leis CAN-SPAM, CASL, GDPR e CCPA abrangem contatos profissionais e cada uma define permissão, prazo para cancelamento de inscrição e registro de forma diferente. Uma configuração que atende a uma delas pode infringir outra sem que você perceba.
Este guia explica o que a conformidade com e-mails B2B exige, qual lei se aplica a qual contato, os cinco requisitos que todos os programas compartilham e como executá-los dentro da plataforma que você já utiliza.
Este post tem fins meramente educativos e não constitui aconselhamento jurídico.
O que é a conformidade com e-mails B2B?
A conformidade com as normas de e-mail B2B consiste na prática de enviar e-mails comerciais para contatos comerciais de acordo com as leis antispam e de privacidade aplicáveis a cada destinatário. Isso abrange a permissão para envio, os dados do remetente, opções de cancelamento de inscrição funcionais, registros de consentimento comprováveis e os direitos de dados que as pessoas possuem sobre suas informações.
O mito comum é que um endereço de e-mail comercial pertence à empresa, portanto as regras não se aplicam. A Comissão Federal de Comércio dos EUA afirma, em seu guia de conformidade com a lei CAN-SPAM para empresas , que a lei não abre exceção para e-mails comerciais entre empresas. A legislação canadense abrange qualquer mensagem eletrônica comercial enviada para um endereço canadense. De acordo com o GDPR, um endereço de e-mail comercial, como jane.smith@company.com, é considerado dado pessoal.
Por que isso importa: a conformidade com as normas de e-mail B2B não é um projeto jurídico secundário. Ela define para quem você pode enviar e-mails, com que rapidez você deve interromper o envio e o que você precisa comprovar quando alguém solicitar.
O que está em jogo: as multas ganham as manchetes, mas o custo diário da falta de conformidade com as políticas de e-mail B2B é operacional. Campanhas são pausadas enquanto alguém rastreia a origem de uma lista. A equipe de vendas perde o acesso a contatos essenciais. Uma única reclamação de um potencial cliente que optou por não receber mais e-mails e continuou recebendo pode prejudicar um negócio que levou meses para ser fechado.
Qual lei de e-mail se aplica a qual contato?
A localização do destinatário determina quais leis de marketing por e-mail se aplicam, e não onde sua empresa está sediada. Uma empresa americana que envia um e-mail para um contato na Alemanha está sujeita ao GDPR, pois o regulamento abrange organizações fora da UE que oferecem bens ou serviços a pessoas na UE.
| Onde fica o contato | Lei principal para o envio | Modelo de permissão | Prazo para cancelamento |
|---|---|---|---|
| Estados Unidos | CAN-SPAM | Enviar primeiro, respeitar as opções de cancelamento. | dias úteis 10 |
| Canada | CASL | Consentimento expresso ou implícito antes do envio | dias úteis 10 |
| União Européia | GDPR mais regras nacionais de e-mail | Base legal, geralmente consentimento | Interrompa o marketing direto assim que a pessoa se opuser. |
| Reino Unido | GDPR do Reino Unido mais PECR | Depende do tipo de contato. | Pare assim que a pessoa se opuser. |
| Moradores da Califórnia | CAN-SPAM para o envio, CCPA para os dados. | As regras da lei CAN-SPAM aplicam-se ao próprio e-mail. | A CCPA abrange direitos de dados, não cancelamentos de inscrição. |
Para uma análise detalhada, lei por lei, dos modelos de consentimento, penalidades e abrangência, consulte nossa comparação completa entre CAN-SPAM, CASL e GDPR.
Alguns contatos se enquadram em mais de uma legislação, como um residente canadense que trabalha para uma empresa com escritórios na UE. A abordagem mais segura para a conformidade de e-mails B2B é aplicar a regra mais rigorosa que possa abranger o contato. Na prática, muitas equipes tratam todo o seu banco de dados como opt-in, porque um padrão consistente é mais fácil de gerenciar do que cinco exceções.
Estados Unidos: CAN-SPAM
A lei CAN-SPAM permite o envio de e-mails comerciais sem autorização prévia, desde que cada mensagem identifique o remetente, inclua um endereço postal válido e ofereça uma opção funcional de cancelamento de inscrição. A FTC (Comissão Federal de Comércio dos EUA) afirma que cada e-mail individual que viole a lei pode acarretar uma multa de até US$ 53,088.
Canadá: CASL
A Lei Canadense Antispam ( CASL) prioriza o consentimento. É necessário obter consentimento expresso ou implícito antes do envio da primeira mensagem comercial. De acordo com o texto da legislação canadense , o consentimento implícito decorrente de uma relação comercial existente geralmente é limitado a dois anos após uma compra e a seis meses após uma consulta. As penalidades podem chegar a 10 milhões de dólares por violação para uma empresa. As diretrizes da CASL do CRTC explicam como o órgão regulador aplica essas regras.
União Europeia e Reino Unido: RGPD e regras locais para e-mail
O texto oficial do RGPD exige uma base legal, como o consentimento ou o interesse legítimo, para o tratamento de dados pessoais e prevê multas de até 20 milhões de euros ou 4% do volume de negócios anual mundial, consoante o que for mais elevado. Cada país da UE também tem as suas próprias regras sobre marketing eletrónico, pelo que os requisitos de consentimento para o envio de emails podem variar consoante o país. O nosso guia sobre a aplicação do RGPD às campanhas B2B aborda em detalhe a base legal e o interesse legítimo.
No Reino Unido, as diretrizes de marketing por e-mail do ICO explicam que empresas e outras entidades corporativas geralmente podem receber e-mails de marketing sem consentimento prévio, enquanto empresários individuais e algumas sociedades são tratados como indivíduos e precisam de consentimento.
Onde a CCPA se encaixa
A CCPA é uma lei de privacidade, não uma lei anti-spam. Ela não decide se você pode enviar um e-mail para um contato na Califórnia; essa decisão ainda é tomada pela lei CAN-SPAM. A CCPA regula os dados pessoais por trás do envio: o que você coleta, por que coleta e o que acontece quando um residente da Califórnia solicita acesso ou exclusão desses dados.
As diretrizes da Procuradoria-Geral da Califórnia sobre a CCPA confirmam que as isenções temporárias para dados de empresas entre empresas expiraram em 31 de dezembro de 2022. Os contatos comerciais na Califórnia agora possuem os mesmos direitos de dados que os consumidores. Se o seu banco de dados abrange vários estados dos EUA, verifique as mudanças nas leis de privacidade estaduais dos EUA dentro da sua plataforma.
Os cinco requisitos que todo programa de e-mail B2B deve atender.
As leis divergem em detalhes, mas convergem em cinco requisitos. Atenda a todos os cinco e sua conformidade com e-mails B2B será mantida em todos os mercados para os quais você enviar mensagens.
1. É necessário obter permissão ou uma base legal antes de enviar.
Saiba, para cada contato, por que você tem permissão para enviar e-mails para ele. De acordo com a lei CAN-SPAM, isso pode ser simplesmente uma finalidade comercial válida. De acordo com a lei CASL, deve haver consentimento expresso ou implícito. De acordo com o GDPR, deve haver uma base legal documentada.
Proteja essa permissão assim que a obtiver. Um erro comum é um formulário de inscrição que insere uma caixa de seleção em branco no campo de consentimento, apagando o consentimento válido. Nossa sessão do Eloqua Office Hours mostra como a lógica do formulário pode sobrescrever o consentimento válido e como impedir que isso aconteça.
2. Informações precisas do remetente e assuntos honestos
Todas as leis esperam que o destinatário saiba quem está enviando o e-mail. Use um nome de remetente real, informações de roteamento precisas e um assunto que corresponda ao conteúdo. A lei CAN-SPAM exige um endereço postal válido em todas as mensagens, e a lei CASL exige a identificação do remetente e informações de contato.
3. Requisitos para cancelamento de assinatura e prazos para optar por não participar
Os requisitos para cancelamento de inscrição são o ponto em que as leis mais convergem. Todo e-mail comercial precisa de uma maneira gratuita e funcional de cancelar a inscrição. Tanto a lei CAN-SPAM quanto a CASL estabelecem um prazo máximo de 10 dias úteis para atender à solicitação, e a CASL exige que o mecanismo de cancelamento de inscrição permaneça válido por pelo menos 60 dias após o envio.
Na prática, o GDPR é mais rigoroso. Assim que uma pessoa se opõe ao marketing direto, seus dados não podem mais ser processados para essa finalidade. Elabore os requisitos de cancelamento de inscrição por e-mail com base no padrão mais rápido, não no mais lento, e processe os cancelamentos em horas, não em dias.
4. Documentos de consentimento que você pode comprovar
De acordo com a CASL e o GDPR, um consentimento que você não pode comprovar é tratado como se nunca tivesse existido. Para cada contato, registre a fonte do consentimento, a data, a redação apresentada, o método de obtenção e a legislação aplicável. Armazene essas informações no registro do contato, e não em uma planilha que ninguém possa encontrar durante uma auditoria.
Trate as importações de listas com o mesmo cuidado. Uma lista comprada ou de evento não transfere o consentimento do fornecedor para você, e os requisitos de consentimento por e-mail ainda se aplicam a todos os registros que você carregar. Se uma lista chegar sem os dados de origem e consentimento, retenha-a até que os tenha. Registros de qualidade são o que transformam a conformidade com e-mails B2B de uma mera alegação em evidência.
5. Direitos do titular dos dados
O GDPR e o CCPA concedem às pessoas o direito de acessar, corrigir ou excluir seus dados. O GDPR exige uma resposta em até um mês, prorrogável por mais dois meses para solicitações complexas. O CCPA permite 45 dias corridos, prorrogáveis por mais 45. Uma solicitação processada em um sistema, mas não nos demais, não será considerada atendida. Nosso guia para automatizar solicitações de titulares de dados descreve as etapas de recebimento, verificação e atendimento.
Como gerenciar a conformidade de e-mail B2B no Eloqua ou Marketo
A conformidade com as normas de marketing por e-mail torna-se realidade dentro da sua plataforma de automação de marketing. As políticas elaboradas pelo departamento jurídico só funcionam quando a plataforma as aplica em cada envio.
Campos de consentimento em todos os contatos: Armazene o status do consentimento, a fonte, a data e a regulamentação aplicável como campos no registro do contato. Sem eles, você não poderá segmentar por lei nem comprovar a permissão posteriormente.
Regras baseadas em localização: Registre o país e o estado para contatos nos EUA no momento da entrada. Esse único campo define quais regras se aplicam ao contato.
Verificação de supressão antes do envio: Avalie a permissão no momento do envio, não apenas na importação. No Eloqua, essa verificação deve estar na tela da campanha; no Marketo, deve estar na lista inteligente e na lógica de fluxo do programa.
Cancelamentos e exclusões em todos os lugares: Um cancelamento de inscrição registrado em sua plataforma também deve chegar ao seu CRM, ferramentas de webinar e público de anúncios. Teste a sincronização, não presuma que funcionará.
Auditorias regulares: revise sua configuração de conformidade de e-mail B2B pelo menos uma vez por trimestre. Verifique quais formulários enviam mensagens para campos de consentimento, confirme se as opções de cancelamento de inscrição chegaram a todos os sistemas e selecione alguns contatos para verificar se você poderia comprovar o consentimento deles hoje.
Executar isso manualmente em quatro legislações diferentes torna-se inviável à medida que seu banco de dados cresce. O 4Comply registra quando e como cada consentimento foi obtido, verifica a permissão em tempo real antes do envio de qualquer comunicação, automatiza as solicitações dos titulares dos dados e mantém um registro de auditoria imutável. Ele se integra nativamente ao Eloqua e ao Marketo, permitindo que as regras sejam executadas dentro da plataforma que sua equipe já utiliza.
Conclusão
A conformidade com as normas de e-mail B2B não envolve quatro projetos separados. Trata-se de um modelo operacional único que sabe onde cada contato está, quais permissões você possui e com que rapidez você deve agir quando essas permissões mudam. As equipes que fazem isso corretamente tratam o consentimento como dados, verificam-no antes de cada envio e garantem que as opções de cancelamento de inscrição cheguem a todos os sistemas. Se você deseja uma segunda opinião sobre como sua plataforma lida com o consentimento hoje, entre em contato conosco e pergunte como a 4Comply pode apoiar seu programa de conformidade com as normas de e-mail B2B.
Sobre a 4Thought Marketing
Somos uma consultoria de automação de marketing B2B e IA especializada em fazer com que tecnologias complexas funcionem de verdade. Desde 2008, ajudamos centenas de organizações dos setores financeiro, tecnológico, industrial e imobiliário a obterem o máximo do Eloqua, Marketo e suas integrações com CRM. Atendemos nossos clientes em estratégia de automação de marketing, ciclo de leads, IA, compliance, gestão de preferências e muito mais. Explore nossos serviços or entre em contato.
Perguntas frequentes
A conformidade com as normas de e-mail B2B se aplica a endereços de e-mail comerciais?
Sim. A lei CAN-SPAM não abre exceção para e-mails comerciais entre empresas (B2B), a lei CASL abrange qualquer mensagem comercial enviada para um endereço canadense e o GDPR trata o endereço comercial como dado pessoal. Um endereço comercial altera alguns detalhes, como as regras do Reino Unido para assinantes corporativos, mas não elimina a obrigação de cumpri-las.
Quais leis de marketing por e-mail se aplicam se minha empresa estiver sediada nos EUA?
A localização do destinatário é o fator determinante. A lei CAN-SPAM abrange seus envios nos EUA, a CASL se aplica a destinatários no Canadá, o GDPR se aplica a contatos na UE e o GDPR do Reino Unido, juntamente com o PECR, se aplica a contatos no Reino Unido. Residentes da Califórnia adicionam os direitos de dados da CCPA à lei CAN-SPAM.
Quais são os requisitos para cancelar a inscrição em e-mails B2B?
Todo e-mail comercial precisa de uma opção de cancelamento de inscrição gratuita e funcional. As leis CAN-SPAM e CASL exigem que você tome providências em relação às opções de cancelamento de inscrição em até 10 dias úteis, e a CASL exige que o mecanismo permaneça válido por pelo menos 60 dias. De acordo com o GDPR, você deve interromper o marketing direto assim que uma pessoa se opuser.
A CCPA exige consentimento antes do envio de e-mails B2B?
A CCPA não define as regras para o envio de e-mails comerciais; quem define é a CAN-SPAM. A CCPA regula os dados pessoais por trás do envio, incluindo o direito de saber, excluir e corrigir os dados, bem como de optar por não permitir sua venda ou compartilhamento. Os dados B2B estão totalmente abrangidos pela lei desde 1º de janeiro de 2023.
A conformidade com a lei CAN-SPAM é suficiente para um banco de dados B2B global?
Não. A lei CAN-SPAM permite o envio de spam antes de obter permissão, enquanto a CASL e o GDPR geralmente exigem consentimento prévio ou uma base legal documentada. Um banco de dados criado apenas de acordo com os padrões da CAN-SPAM geralmente não possui os registros de consentimento exigidos pela CASL e pelo GDPR.
Como posso comprovar o consentimento para envio de e-mails caso um órgão regulador solicite?
Mantenha um registro para cada contato, indicando a origem do consentimento, quando foi concedido, a redação utilizada, como foi obtido e qual legislação se aplica. Armazene essas informações no registro do contato em sua plataforma de marketing, para que estejam sempre associadas ao contato. Esses registros comprovam a eficácia do seu programa de conformidade com as políticas de e-mail B2B.