






Wichtige Erkenntnisse
- Automatisierte DSARs → Gewährleistung einer zeitnahen und genauen Einhaltung der Vorschriften.
- Zentralisierung der Anfragen → Schaffung einer einzigen Datenquelle.
- Arbeitsabläufe anpassen → passend zu Ihren individuellen Geschäftsprozessen.
- Identitäten überprüfen → unbefugten Datenzugriff sicher verhindern.
- Kundenvertrauen aufbauen → Datenanfragen transparent bearbeiten.
Optimierung von Workflows zur Rechteabwicklung durch DSAR-Automatisierung
Jedes Unternehmen strebt nach dauerhaftem Kundenvertrauen, und der sorgsame Umgang mit personenbezogenen Daten ist ein wesentlicher Bestandteil dieses Versprechens. Wenn Sie die Rechte betroffener Personen respektieren, zeigen Sie Ihren Kunden Wertschätzung, stärken die Kundenbindung und den Ruf Ihrer Marke. Die manuelle Bearbeitung jeder einzelnen Datenanfrage ist jedoch komplex und birgt Risiken. Das Jonglieren mit Tabellenkalkulationen und E-Mails führt häufig zu verpassten Fristen und menschlichen Fehlern und gefährdet somit sowohl die Einhaltung gesetzlicher Bestimmungen als auch die Kundenbeziehungen. Daher ist ein optimierter Ansatz unerlässlich. Die Beherrschung von Arbeitsabläufen zur Erfüllung von Betroffenenrechten durch die Automatisierung von DSAR-Anfragen wandelt diese Herausforderung von einer Ressourcenverschwendung in ein wirkungsvolles Instrument zur Stärkung der Markenintegrität um.
Was sind Workflows zur Rechteabwicklung?
Im Kern ist ein Workflow zur Rechteerfüllung der durchgängige Prozess, den ein Unternehmen zur Beantwortung einer Auskunftsanfrage betroffener Personen (DSAR) nutzt. Wenn ein Kunde die Einsicht, Berichtigung oder Löschung seiner personenbezogenen Daten verlangt, entsteht für Sie eine rechtliche Handlungspflicht. Ein effektiver Workflow stellt sicher, dass diese Anfragen korrekt und fristgerecht entgegengenommen, geprüft, nachverfolgt und bearbeitet werden. Dies ist zwar auch manuell möglich, doch die Einhaltung moderner Datenschutzbestimmungen erfordert eine robustere Lösung. Die Automatisierung von DSAR-Anfragen systematisiert diese Schritte und schafft einen nahtlosen, nachvollziehbaren und effizienten Prozess, der Risiken minimiert und sicherstellt, dass nichts übersehen wird.
Warum sind sie so wichtig für Ihr Unternehmen?
Über die reine Einhaltung gesetzlicher Bestimmungen hinaus ist ein gut organisierter Prozess zur Erfüllung von Kundenrechten ein Eckpfeiler des Kundenvertrauens. In Zeiten, in denen Datenschutz für Verbraucher höchste Priorität hat, ist der Nachweis des Engagements für den Schutz ihrer Rechte ein starkes Alleinstellungsmerkmal. Die effiziente Bearbeitung von Kundendatenanfragen zeigt, dass Sie verantwortungsvoll mit deren Daten umgehen und stärkt so die Markentreue. Umgekehrt kann ein umständlicher oder langsamer Prozess zu Kundenfrustration, Imageschäden und empfindlichen Strafen gemäß Verordnungen wie der DSGVO und dem CCPA führen. Ein optimierter Workflow ist nicht nur ein rechtlicher Schutz, sondern auch ein Unternehmenswert, der Ihren Ruf für Integrität stärkt.
Wie man einen effektiven DSAR-Workflow implementiert
Die Implementierung eines strukturierten Workflows verändert Ihre Vorgehensweise bei der Bearbeitung von DSARs grundlegend und wandelt eine potenzielle Compliance-Problematik in einen effizienten Prozess um. Der Prozess umfasst im Allgemeinen vier Hauptphasen:
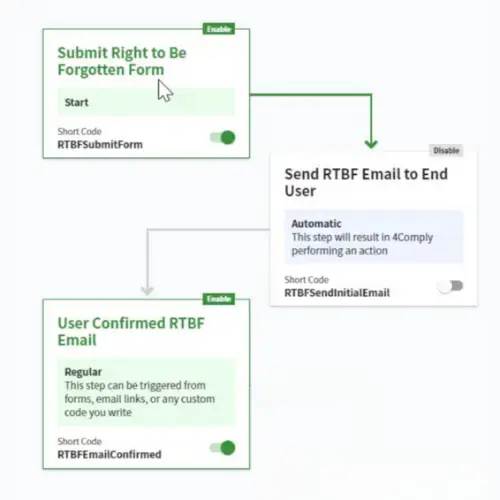
- Aufnahme: Es beginnt mit einem zentralen und leicht zugänglichen Portal oder Formular, über das Nutzer ihre Anfragen einreichen können. Dadurch wird das Chaos vermieden, das durch Anfragen über verschiedene Kanäle wie E-Mails oder Support-Tickets entsteht.
- Überprüfung: Bevor Sie Daten übermitteln, müssen Sie die Identität der anfragenden Person sicher überprüfen. Dieser entscheidende Schritt verhindert unbefugten Zugriff und potenzielle Datenschutzverletzungen.
- Datenerkennung: Nach der Überprüfung besteht der nächste Schritt darin, alle relevanten personenbezogenen Daten aus Ihren verschiedenen Systemen zu ermitteln und zusammenzutragen. Dies ist oft der zeitaufwändigste Teil des manuellen Prozesses.
- Erfüllung: Die gesammelten Informationen werden dem Nutzer schließlich sicher und in einem übersichtlichen Format übermittelt. Bei Löschanfragen wird in diesem Schritt sichergestellt, dass die Daten endgültig aus Ihren Systemen entfernt werden.
Bewährte Verfahren für die Verwaltung der Rechte betroffener Personen
Um im Bereich Datenschutzkonformität wirklich herausragende Leistungen zu erbringen, sollten Sie folgende bewährte Vorgehensweisen beachten:
- Automatisieren Sie, wo möglich: Nutzen Sie DSAR-Automatisierungstools wie 4Comply, um die sich wiederholenden und zeitaufwändigen Aufgaben der Verifizierung, Datenermittlung und -verfolgung zu bewältigen.
- Sorgen Sie für eine lückenlose Prüfspur: Führen Sie detaillierte Aufzeichnungen über jede Anfrage, jede ergriffene Maßnahme und jede Kommunikation. Dies ist unerlässlich, um im Falle einer Prüfung die Einhaltung der Vorschriften nachweisen zu können.
- Trainieren Sie Ihr Team: Stellen Sie sicher, dass alle Personen, die mit personenbezogenen Daten umgehen, die Bedeutung der Rechte der betroffenen Personen verstehen und die korrekten Verfahren kennen.
- Transparent sein: Kommunizieren Sie Ihre Datenschutzrichtlinien klar und deutlich an die Nutzer und halten Sie sie während des gesamten Bearbeitungsprozesses über den Status ihrer Anfragen auf dem Laufenden.
Bauen Sie Kundenvertrauen mit 4Comply auf.
Die komplexen Anforderungen an Datenschutzkonformität und die Wahrung von Rechten zu bewältigen, kann eine Herausforderung sein, aber Sie müssen das nicht allein schaffen. Die richtigen Tools können Ihren Arbeitsablauf von einer manuellen Belastung in einen reibungslosen, automatisierten Prozess verwandeln, der Kundenvertrauen schafft und sicherstellt, dass Sie Ihre rechtlichen Verpflichtungen erfüllen.
Wenn Sie bereit sind, die Automatisierung Ihrer DSAR-Prozesse selbst in die Hand zu nehmen, bietet 4Comply eine robuste Lösung, die für die Verwaltung des gesamten Lebenszyklus von Anfragen betroffener Personen konzipiert wurde.
Sie möchten sehen, wie es funktioniert? Fordern Sie noch heute eine personalisierte Demo von 4Comply an!
Häufig gestellte Fragen (FAQs)
Ein Nutzer hat per E-Mail um seine Daten gebeten. Was ist der allererste Schritt?
Überprüfen Sie die Identität des Nutzers. Bevor Sie auf Informationen zugreifen, diese senden oder löschen, müssen Sie ein sicheres Verfahren zur Bestätigung der Identität der Person implementieren. Dies beugt potenziellen Datenschutzverletzungen vor.
Wie lange haben Sie gemäß DSGVO Zeit, auf eine Datenanfrage zu antworten?
Einen Monat. Gemäß DSGVO haben Sie ab dem Datum des Eingangs Ihrer Anfrage einen Kalendermonat Zeit, um zu antworten. Diese Frist kann bei komplexen Anfragen um bis zu zwei weitere Monate verlängert werden; Sie müssen den Nutzer jedoch innerhalb des ersten Monats über die Verlängerung informieren.
Warum stellt das bloße Zurücksenden von Daten per E-Mail an einen Benutzer ein Sicherheitsrisiko dar?
E-Mail ist kein von Natur aus sicherer Kanal für die Übermittlung sensibler personenbezogener Daten. Sie kann abgefangen, an die falsche Adresse gesendet oder auf einem unsicheren Gerät abgerufen werden. Die Bearbeitung einer Datenanfrage erfordert eine sichere Übermittlungsmethode, um die Privatsphäre des Nutzers und Ihr Unternehmen vor Haftungsansprüchen zu schützen.
Wie unterscheiden sich die Datenschutzrechte in den wichtigsten Datenschutzgesetzen wie der DSGVO und dem CCPA?
Während grundlegende Prinzipien wie das Recht auf Auskunft und Löschung von Daten ähnlich sind, unterscheiden sich die Details erheblich. Wichtige Gesetze wie die europäische DSGVO und der kalifornische CCPA sehen unterschiedliche Reaktionsfristen, Standards für die Nutzerverifizierung und Strafen vor. Daher ist eine flexible, regionsspezifische Compliance-Strategie für global agierende Unternehmen unerlässlich.
Gilt das „Recht auf Vergessenwerden“ auch für Daten in Backups?
Dies ist ein komplexes Thema, aber im Allgemeinen ja. Auch wenn Sie Daten aus Notfallwiederherstellungs-Backups nicht sofort löschen müssen, müssen Sie sicherstellen, dass die Daten unter Quarantäne gestellt und nicht in Ihre Live-Systeme wiederhergestellt werden. Schließlich müssen sie endgültig gelöscht werden, sobald der Lebenszyklus des Backups abgelaufen ist.
Wie können Sie nachweisen, dass Sie einer Löschanfrage nachgekommen sind?
Die einzige Möglichkeit, die Einhaltung der Vorschriften nachzuweisen, besteht in der Führung eines sicheren, unveränderlichen Prüfprotokolls. Dieses Protokoll sollte die ursprüngliche Anfrage, die Schritte zur Identitätsprüfung, die Maßnahmen zur Datenlöschung und die abschließende Bestätigung an den Benutzer dokumentieren. Dieses Protokoll ist Ihr unerlässlicher rechtlicher Nachweis.