






Principais lições
- Automatizar os DSARs → garantir a conformidade oportuna e precisa.
- Centralizar solicitações → criar uma única fonte de verdade.
- Personalize os fluxos de trabalho → adaptem-se aos seus processos de negócio exclusivos.
- Verificar identidades → impedir o acesso não autorizado aos dados de forma segura.
- Construir a confiança do cliente → lidar com solicitações de dados de forma transparente.
Dominando os fluxos de trabalho de cumprimento de direitos por meio da automação do DSAR
Toda empresa se esforça para construir uma relação de confiança duradoura com seus clientes, e o tratamento cuidadoso de dados pessoais é fundamental para alcançar esse objetivo. Ao respeitar os direitos dos titulares dos dados, você demonstra aos seus clientes que os valoriza, fortalecendo a fidelidade e a reputação da marca. No entanto, gerenciar cada solicitação de dados manualmente é complexo e arriscado. Lidar com planilhas e e-mails frequentemente leva a prazos perdidos e erros humanos, colocando em risco tanto a conformidade com a empresa quanto o relacionamento com o cliente. É por isso que uma abordagem simplificada é essencial. Dominar os fluxos de trabalho de atendimento de direitos por meio da automação de solicitações de acesso a dados pessoais (DSAR) transforma esse desafio, antes um desperdício de recursos, em uma ferramenta poderosa para construir a integridade da marca.
O que são fluxos de trabalho para o cumprimento de direitos?
Em sua essência, um fluxo de trabalho de atendimento de direitos é o processo completo que uma empresa utiliza para responder a uma Solicitação de Acesso do Titular dos Dados (DSAR, na sigla em inglês). Quando um cliente solicita visualizar, corrigir ou excluir seus dados pessoais, isso gera uma obrigação legal para a empresa agir. Um fluxo de trabalho eficaz garante que essas solicitações sejam recebidas, verificadas, rastreadas e atendidas com precisão e dentro do prazo. Embora isso possa ser feito manualmente, a conformidade com as normas de privacidade modernas exige uma solução mais robusta. A automação da DSAR sistematiza essas etapas, criando um processo contínuo, auditável e eficiente que minimiza riscos e garante que nada seja negligenciado.
Por que são essenciais para o seu negócio?
Mais do que simplesmente cumprir as normas, um fluxo de trabalho bem gerenciado para o cumprimento dos direitos é a base da confiança do cliente. Numa era em que a privacidade de dados é uma preocupação primordial para os consumidores, demonstrar um compromisso com a proteção dos seus direitos é um poderoso diferencial. Lidar de forma eficiente com os pedidos de dados dos clientes demonstra que você é um gestor responsável das suas informações, o que constrói fidelidade à marca. Por outro lado, um processo lento ou ineficiente pode levar à frustração do cliente, danos à marca e penalidades severas ao abrigo de regulamentações como a GDPR e a CCPA. Um fluxo de trabalho simplificado não é apenas uma proteção legal; é um ativo empresarial que reforça a sua reputação de integridade.
Como implementar um fluxo de trabalho DSAR eficaz
Implementar um fluxo de trabalho estruturado transforma a maneira como você gerencia as solicitações de acesso a dados pessoais (DSARs) , convertendo uma potencial dor de cabeça de conformidade em uma operação simplificada. O processo geralmente envolve quatro etapas principais:
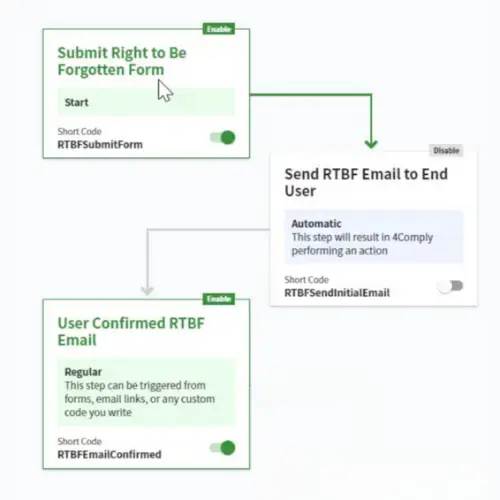
- Ingestão: Tudo começa com um portal ou formulário centralizado e de fácil acesso, onde os usuários podem enviar suas solicitações. Isso evita o caos de solicitações chegando por diversos canais, como e-mails ou chamados de suporte.
- Verificação: Antes de fornecer quaisquer dados, você deve verificar com segurança a identidade da pessoa que faz a solicitação. Essa etapa crucial impede o acesso não autorizado e possíveis violações de dados.
- Descoberta de dados: Após a verificação, o próximo passo é localizar e reunir todas as informações pessoais relevantes de seus diversos sistemas. Essa costuma ser a parte mais demorada do processo manual.
- Cumprimento: Por fim, as informações coletadas são entregues ao usuário de forma segura, clara e compreensível. Para solicitações de exclusão, esta etapa envolve garantir que os dados sejam removidos permanentemente de seus sistemas.
Melhores práticas para gerenciar os direitos do titular dos dados
Para alcançar a excelência no cumprimento das normas de privacidade, considere estas boas práticas:
- Automatize onde possível: Utilize ferramentas de automação de DSAR, como o 4Comply, para lidar com as tarefas repetitivas e demoradas de verificação, descoberta de dados e rastreamento.
- Mantenha um registro de auditoria claro: Mantenha registros detalhados de cada solicitação, ação tomada e comunicação. Isso é essencial para demonstrar a conformidade em caso de auditoria.
- Treine sua equipe: Garanta que todos que lidam com dados pessoais compreendam a importância dos direitos do titular dos dados e conheçam os procedimentos corretos a seguir.
- Seja transparente: Comunique claramente suas políticas de privacidade de dados aos usuários e mantenha-os informados sobre o status de suas solicitações durante todo o processo de atendimento.
Construa a confiança do cliente com a 4Comply.
Lidar com as complexidades da conformidade com a privacidade e o cumprimento dos direitos pode ser assustador, mas você não precisa fazer isso sozinho. As ferramentas certas podem transformar seu fluxo de trabalho, antes manual e trabalhoso, em um processo automatizado e eficiente que constrói a confiança do cliente e garante o cumprimento de suas obrigações legais.
Se você está pronto para assumir o controle da automação de suas solicitações de acesso a dados pessoais (DSAR), a 4Comply oferece uma solução robusta projetada para gerenciar todo o ciclo de vida das solicitações de titulares de dados.
Quer ver como funciona? Solicite uma demonstração personalizada do 4Comply hoje mesmo!
Perguntas Frequentes (FAQs)
Um usuário enviou um e-mail solicitando seus dados. Qual é o primeiro passo absoluto?
Verifique a identidade do usuário. Antes de acessar, enviar ou excluir qualquer informação, você deve ter um processo seguro para confirmar se a pessoa é quem diz ser. Isso evita uma possível violação de dados.
Qual o prazo para responder a um pedido de dados de acordo com o RGPD?
Um mês. De acordo com o RGPD, você tem um mês civil a partir da data de recebimento da solicitação para fornecer uma resposta. Esse prazo pode ser prorrogado por até dois meses adicionais para solicitações complexas, mas você deve informar o usuário sobre a prorrogação dentro do primeiro mês.
Por que simplesmente enviar dados por e-mail para um usuário representa um risco de segurança?
O e-mail não é inerentemente um canal seguro para a transferência de dados pessoais sensíveis. Ele pode ser interceptado, enviado para o endereço errado ou acessado em um dispositivo inseguro. Atender a uma solicitação de dados exige um método de entrega seguro para proteger a privacidade do usuário e sua empresa de responsabilidades legais.
Como os direitos de dados diferem entre as principais leis de privacidade, como o GDPR e o CCPA?
Embora princípios fundamentais como o direito de acesso e exclusão de dados sejam semelhantes, os detalhes variam bastante. Leis importantes como o GDPR da Europa e o CCPA da Califórnia têm prazos de resposta, padrões de verificação de usuários e penalidades diferentes. Isso torna uma estratégia de conformidade flexível e adaptada às particularidades de cada região essencial para empresas globais.
O 'direito ao esquecimento' se aplica a dados em backups?
Esta é uma área complexa, mas, em geral, sim. Embora você possa não precisar apagar imediatamente os dados dos backups de recuperação de desastres, é fundamental garantir que eles sejam colocados em quarentena e não restaurados em seus sistemas de produção. Eventualmente, eles deverão ser excluídos permanentemente quando o ciclo de vida do backup expirar.
Como você pode comprovar que atendeu a uma solicitação de exclusão?
A única maneira de comprovar a conformidade é mantendo um registro de auditoria seguro e inalterável. Esse registro deve documentar a solicitação inicial, as etapas de verificação de identidade, as ações tomadas para excluir os dados e a confirmação final enviada ao usuário. Esse registro é essencial para fins legais.